Artigo do blog: Segurança online
Olá e bem-vindo ao Fraude Ou Fiável!
Artigo do blog: Segurança online
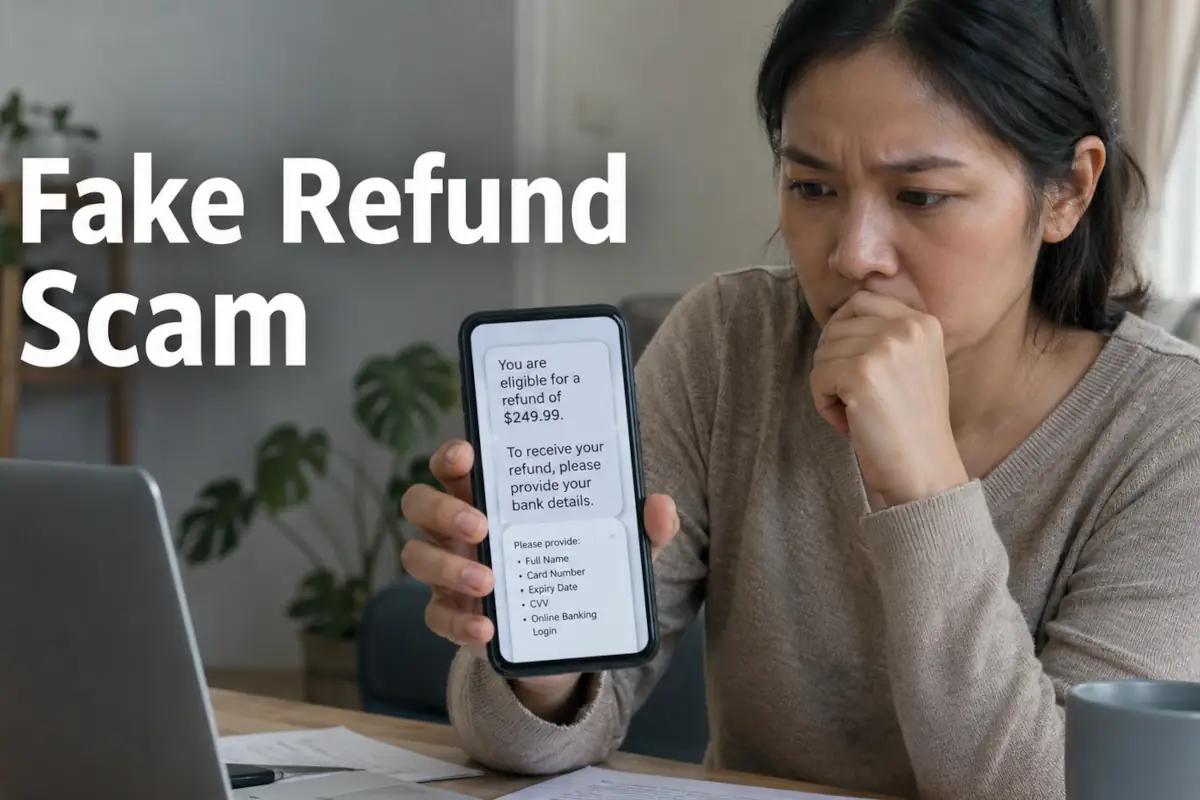 Uma mensagem anuncia um reembolso de impostos, energia, seguros ou taxas administrativas, com um montante que parece estar à espera do seu beneficiário.
A promessa parece vantajosa, por vezes até credível quando retoma um nome, uma morada/endereço ou uma referência parcial.
No entanto, a armadilha não está na quantia anunciada, mas na ação pedida para a receber. Em poucos cliques, a vítima pode transmitir informações que servirão para uma fraude imediata ou para uma usurpação mais tardia.
A burla/golpe do falso reembolso baseia-se numa ideia simples: fazer crer que um organismo deve devolver dinheiro e que a pessoa contactada deve cumprir uma formalidade para o obter. A mensagem pode evocar uma administração, um fornecedor de energia, uma seguradora, um serviço de telecomunicações, uma assinatura, uma regularização ou um valor pago em excesso. O vocabulário utilizado varia, mas a lógica continua a mesma: uma quantia estaria disponível, desde que se preencha um formulário, se confirme uma conta ou se valide uma etapa.
Esta fraude distingue-se das mensagens que ameaçam com uma multa, um corte ou uma dívida. Aqui, a reação procurada é positiva: a pessoa sente-se com sorte, aliviada ou simplesmente curiosa para recuperar dinheiro. Esta promessa pode reduzir a vigilância, sobretudo quando o montante parece plausível e o procedimento parece rápido.
Os burlões/golpistas raramente procuram convencer longamente. Preferem criar uma impressão de evidência: um reembolso foi calculado, uma regularização está pronta, uma indemnização aguarda confirmação. A mensagem leva depois a agir antes de tirar tempo para verificar por outro canal.
Os falsos reembolsos podem apresentar-se sob muitas formas. Uma mensagem pode falar de impostos, taxas, fatura de energia, seguro, telefonia, serviço público, cancelamento, compensação ou taxas administrativas. O domínio escolhido depende sobretudo do que parece familiar à vítima e suficientemente comum para não levantar suspeitas imediatamente.
A fraude funciona ainda melhor porque os reembolsos reais existem na vida quotidiana. Uma fatura pode ser regularizada, um valor pago em excesso pode ser devolvido, um contrato pode dar origem a uma correção. Os burlões/golpistas exploram esta verosimilhança para introduzir um pedido invulgar no meio de um cenário que parece banal.
Não se deve, portanto, julgar uma mensagem apenas pelo tema que aborda. Um reembolso anunciado num setor credível pode, ainda assim, servir para recolher dados sensíveis. O ponto determinante é a natureza da ação pedida e a forma como ela é imposta.
O contacto pode chegar por e-mail, SMS, mensagem instantânea, chamada telefónica ou correspondência digital. A mensagem anuncia muitas vezes que um reembolso foi identificado e que é preciso confirmar informações para o receber. O pedido pode assumir a forma de um link, de um formulário a preencher, de um QR code a digitalizar ou de um convite para ligar para um interlocutor.
Algumas mensagens acrescentam um prazo apresentado como limitado. Esta pressão é útil aos fraudadores, porque reduz a probabilidade de a pessoa consultar o seu espaço oficial, contactar o organismo em causa ou pedir uma opinião externa. O reembolso torna-se então uma oportunidade a não perder, em vez de uma informação a verificar.
O estilo pode ser cuidado ou desajeitado. Um erro, um endereço estranho ou uma formulação invulgar continuam a ser sinais interessantes, mas a ausência de erro visível não basta para tornar a mensagem fiável. As campanhas mais credíveis podem imitar uma apresentação oficial e utilizar informações pessoais já conhecidas.
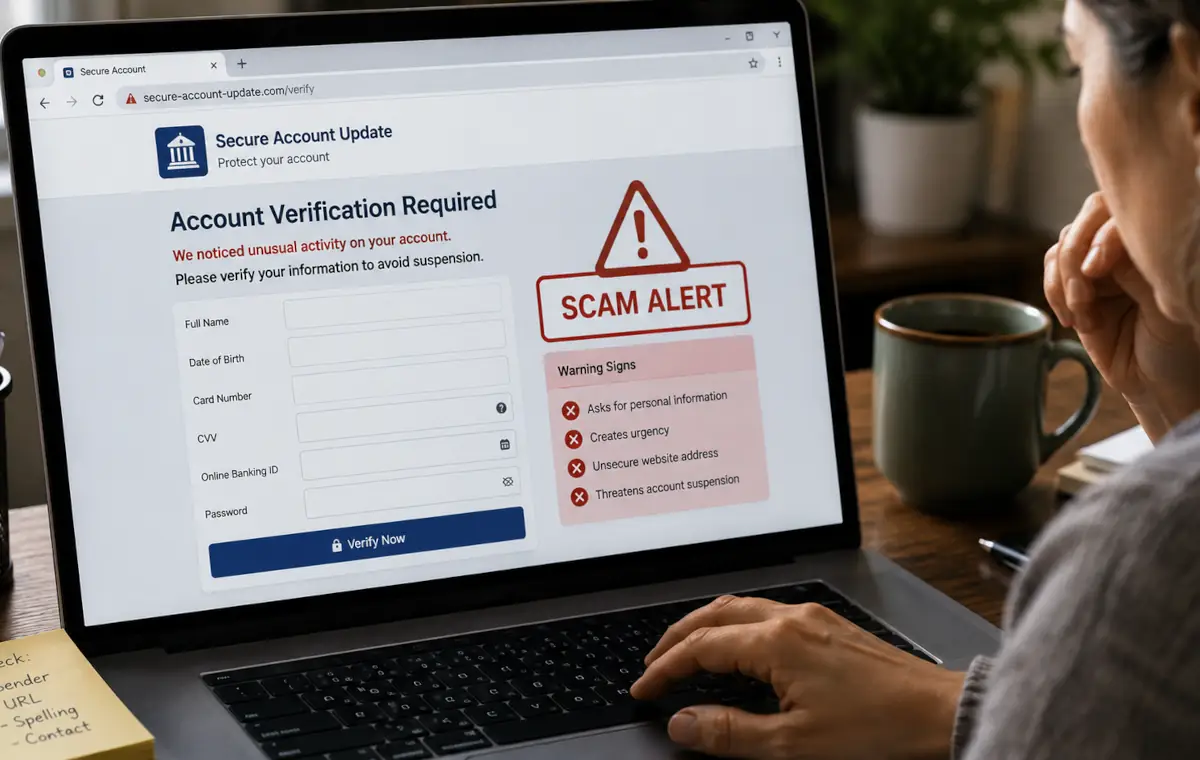 O link ou o QR code pode levar a uma imitação de portal administrativo, área de cliente ou página de reembolso. As cores, os logótipos, as rubricas e a organização visual podem dar uma impressão de seriedade. Uma vez na página, a vítima é guiada etapa por etapa, o que torna a recolha de informações menos brusca e mais aceitável.
O formulário começa por vezes com elementos clássicos, como o nome, a morada/endereço ou o e-mail. Pode depois pedir informações mais sensíveis: data de nascimento, telefone, referência de contrato, credenciais de acesso, dados bancários, dados completos do cartão ou códigos de confirmação. Esta progressão gradual é concebida para evitar que o pedido pareça imediatamente excessivo.
Nem todas as informações recolhidas têm a mesma utilidade, mas podem ser combinadas. Um endereço de e-mail, um número de telefone e uma data de nascimento podem facilitar uma tentativa de tomada de controlo de conta. Dados bancários ou códigos de validação podem abrir caminho a uma fraude financeira mais direta.
O QR code dá uma aparência moderna e prática ao procedimento. Também mascara o destino real enquanto não for digitalizado, ao contrário de um link que por vezes se pode examinar antes de clicar. A pessoa geralmente tem de utilizar o telefone, o que torna o endereço completo do site menos visível e mais difícil de controlar.
Esta passagem para o smartphone pode favorecer o fraudador. Num ecrã menor, os detalhes do endereço, os subdomínios ou os elementos suspeitos são menos legíveis. A navegação também é mais rápida, mais tátil, e a pessoa pode ser tentada a continuar sem tirar tempo para analisar a página.
Um QR code não é um sinal de fiabilidade. Pode simplesmente substituir um link fraudulento clássico e conduzir à mesma imitação de site. Antes de digitalizar ou abrir a página, é preciso perguntar-se porque o organismo não remete para o espaço habitual acessível diretamente a partir do seu site ou da sua aplicação.
O roubo nem sempre é imediato. Algumas campanhas procuram primeiro constituir um dossier explorável sobre a vítima. As informações obtidas podem servir para personalizar novas mensagens, contornar certas verificações, tentar aceder a contas ou preparar uma usurpação de identidade.
Esta abordagem explica porque um formulário fraudulento pode pedir muitas informações sem exigir imediatamente um pagamento. Cada dado acrescenta credibilidade a uma próxima tentativa. Um burlão/golpista que já conhece uma morada/endereço, um número de telefone ou uma referência parcial pode parecer muito mais convincente durante um segundo contacto.
A presença de informações exatas numa mensagem não prova, portanto, que o remetente seja legítimo. Estes elementos podem vir de dados já comprometidos ou recuperados noutro local. Quanto mais personalizada a mensagem parecer, mais importante se torna a verificação independente.
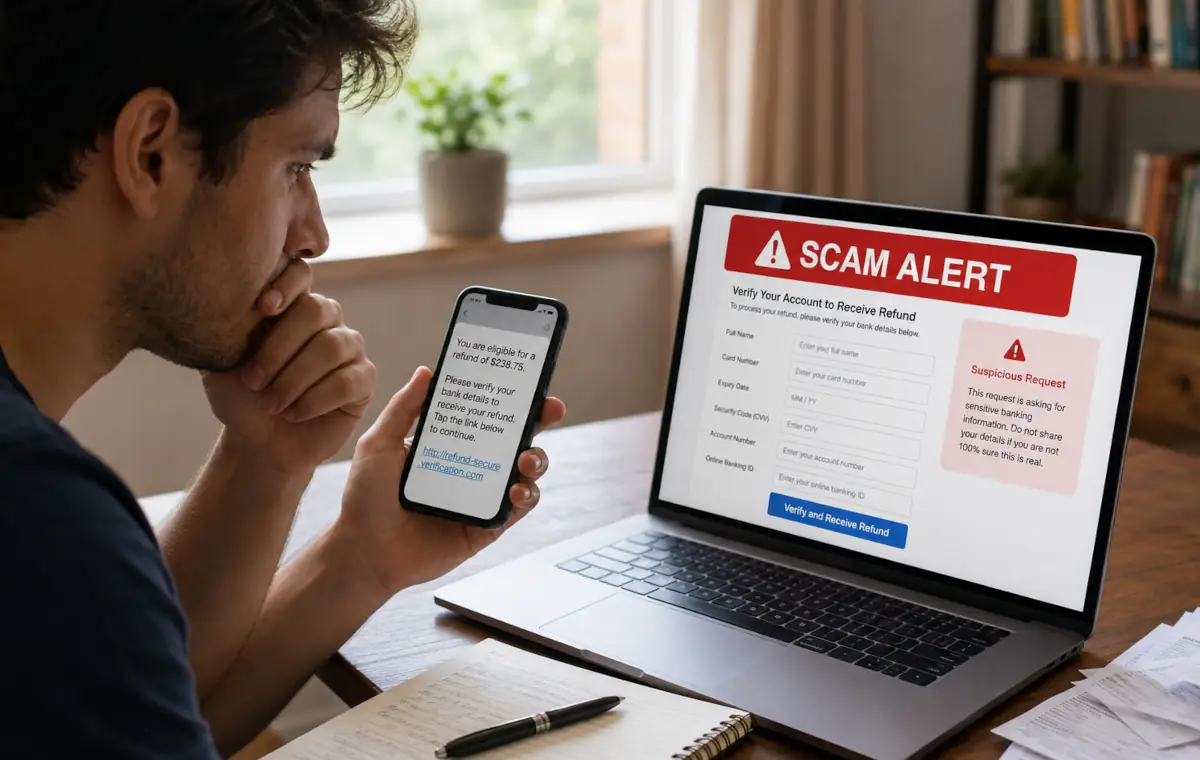 Nos cenários mais diretamente financeiros, o falso reembolso serve para obter dados de cartão ou dados bancários. A vítima pode acreditar que está a fornecer o meio de receber o dinheiro, quando na verdade transmite informações que permitem utilizar um meio de pagamento. Um reembolso legítimo geralmente não exige comunicar todos os dados que permitem explorar um cartão bancário.
Outro método consiste em apresentar uma validação como uma simples verificação. A pessoa pensa confirmar a sua identidade, a sua conta ou a sua elegibilidade, mas pode na realidade autorizar uma operação sensível. Pode tratar-se de uma ligação, de um pagamento, da adição de um aparelho ou de uma ação que a mensagem não descreve claramente.
O fraudador pode por vezes acompanhar a vítima por telefone durante esta etapa. Este acompanhamento limita o tempo de reflexão e desvia a atenção do que está realmente a ser validado. Quando um interlocutor insiste para que um código seja fornecido, uma notificação seja aceite ou uma operação bancária seja confirmada, o risco torna-se particularmente elevado.
Um falso reembolso importante pode ser precedido de um pedido de pagamento muito baixo. O pretexto varia: taxas administrativas, verificação bancária, validação da conta ou etapa obrigatória antes do pagamento. O baixo montante torna o pedido menos preocupante, mas pode bastar para recolher dados de cartão ou preparar outras cobranças.
O raciocínio a manter em mente é simples: não se deveria ter de pagar para receber um reembolso realmente devido. Uma quantia apresentada como simbólica pode ser um teste, uma porta de entrada ou uma forma de tornar a vítima mais envolvida no procedimento. Depois de o pagamento ser aceite, os burlões/golpistas dispõem muitas vezes de informações adicionais e podem tentar continuar.
Este pedido deve ser examinado com a mesma prudência que um pagamento importante. O montante não é o único critério de risco. O que conta é a coerência do procedimento e a capacidade de verificar a informação por um canal independente.
Um reembolso inesperado merece sempre um tempo de pausa. A mensagem pode ser profissional, apresentar um montante preciso e utilizar uma apresentação próxima de um serviço conhecido. Ainda assim, vários indícios devem levar a suspender qualquer ação e a verificar noutro local.
Estes sinais não aparecem necessariamente todos juntos. Um único elemento sensível pode bastar para tornar o procedimento suspeito, sobretudo quando diz respeito a credenciais, códigos ou dados bancários. A prudência consiste em avaliar o pedido, não apenas a aparência da mensagem.
Os pontos seguintes devem chamar a atenção quando acompanham uma promessa de reembolso:
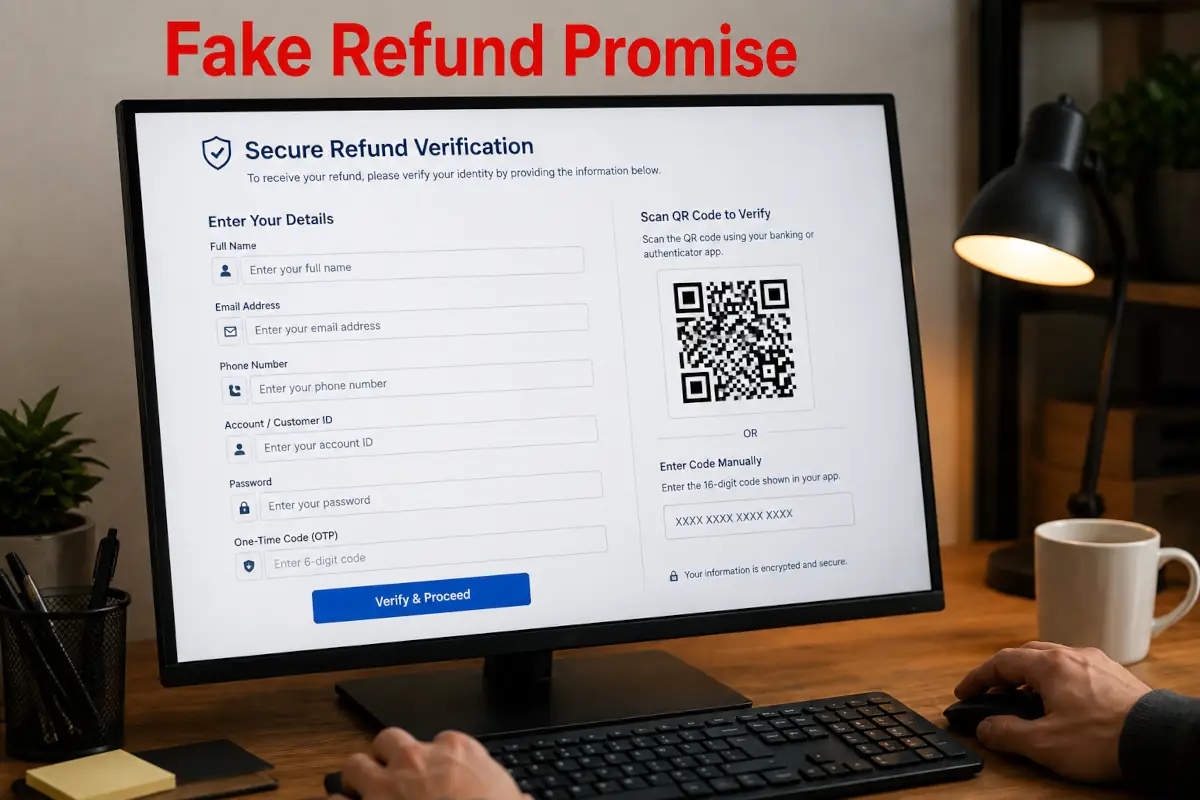
A boa verificação começa fora da mensagem. É melhor não clicar no link, não digitalizar o QR code e não ligar de volta para um número fornecido na notificação suspeita. O acesso deve ser feito pelo site habitual, pela aplicação oficial já instalada ou por contactos conhecidos independentemente.
Se um reembolso existir realmente, deverá poder ser encontrado no espaço oficial do organismo em causa. A ausência de informação nesse espaço deve levar a considerar a mensagem suspeita. É preferível perder alguns minutos a controlar do que fornecer dados difíceis de recuperar depois.
Este método também protege contra imitações muito convincentes. Um falso site pode parecer um portal oficial, mas não pode substituir uma verificação feita a partir de um acesso que você próprio escolheu. A regra prática é, portanto, sair da mensagem e retomar o controlo do caminho de verificação.
Os fraudadores apresentam muitas vezes os dados sensíveis como elementos necessários ao reembolso. Podem falar de segurança, confirmação, dossier incompleto ou verificação obrigatória. No entanto, certas informações não devem ser transmitidas neste tipo de procedimento, sobretudo quando ele vem de uma mensagem inesperada.
É preciso desconfiar dos pedidos que permitem ligar-se a uma conta, redefinir um acesso ou validar uma operação. Um código recebido por SMS ou gerado por uma aplicação pode autorizar uma ação que a vítima nem sempre compreende no momento em que o comunica. Uma palavra-passe/senha dada a um terceiro também pode abrir o acesso a outros serviços se a mesma palavra-passe/senha tiver sido reutilizada.
Os elementos seguintes devem permanecer estritamente protegidos:
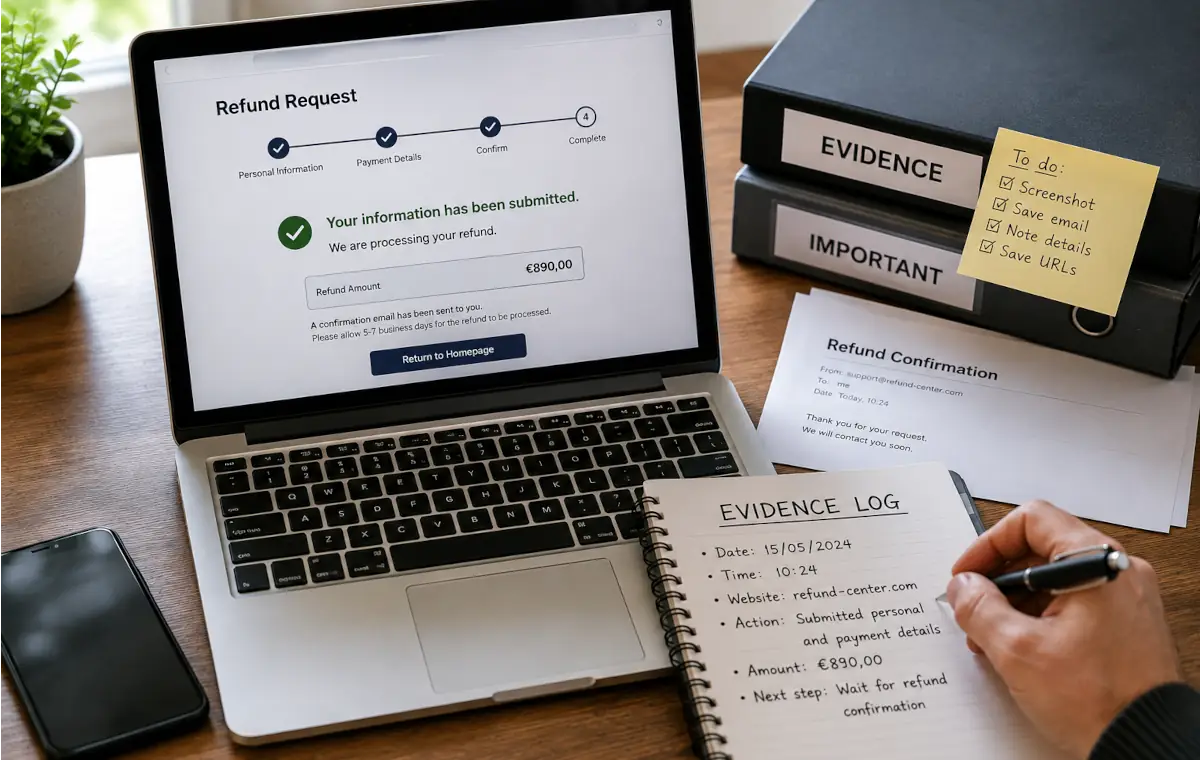 A reação depende das informações transmitidas. Se dados bancários foram introduzidos, é preciso contactar rapidamente a instituição financeira em causa e vigiar as operações. Se uma palavra-passe/senha foi comunicada, deve ser alterada imediatamente, bem como nas contas onde a mesma palavra-passe/senha tenha sido utilizada.
Quando uma validação bancária ou uma operação foi efetuada, é preciso verificar precisamente o que foi autorizado. A descrição, o montante, o eventual beneficiário e a natureza da ação podem ajudar a compreender o risco. Não se deve confiar apenas no que o fraudador anunciou durante o procedimento.
As provas devem ser conservadas, mesmo que nenhuma quantia tenha ainda sido debitada. Podem ser úteis para explicar a situação, denunciar a tentativa ou acompanhar a evolução do dossier. É aconselhável guardar a mensagem recebida, o endereço do site, as capturas de ecrã, o número utilizado e as informações ligadas a eventuais transações.
Uma fraude de falso reembolso nem sempre termina na primeira mensagem. Depois de obter alguns dados, os burlões/golpistas podem voltar a contactar alegando que surgiu um problema. Dispõem então de informações pessoais que lhes permitem dar uma impressão de continuidade e credibilidade.
A sequência pode assumir a forma de uma nova validação, de um código a comunicar, de uma operação bancária a confirmar ou de um software a instalar. A vítima pode pensar que está a resolver um incidente ligado ao reembolso, quando está a ser arrastada para uma fraude em várias etapas. Quanto mais numerosas forem as informações já transmitidas, mais personalizado o discurso pode parecer.
A vigilância deve, portanto, prolongar-se por várias semanas ou meses após a comunicação de dados pessoais. As mensagens futuras que mencionem o reembolso, um dossier incompleto ou uma correção de erro devem ser verificadas com a mesma prudência. Um primeiro erro não deve levar a conceder mais confiança aos contactos seguintes.
O falso reembolso desvia uma aparente boa notícia para provocar uma ação arriscada. O perigo principal não é a quantia anunciada, mas o link aberto, o QR code digitalizado, o formulário preenchido ou a validação aceite. Quando uma mensagem promete dinheiro inesperado, a resposta mais segura consiste em não validar nada a partir dessa mensagem e verificar diretamente junto da fonte oficial por um acesso independente.
Para reforçar os seus reflexos, pode consultar os nossos conselhos práticos para evitar fraudes comuns ou testar um endereço suspeito com a nossa ferramenta de avaliação de links duvidosos. Se informações já foram transmitidas, o nosso percurso de ajuda para vítimas de fraude pode ajudar a organizar os primeiros procedimentos sem perder tempo.