Article de blog : Sécurité en ligne.
Bonjour et bienvenue sur Arnaque Ou Fiable!
Article de blog : Sécurité en ligne.
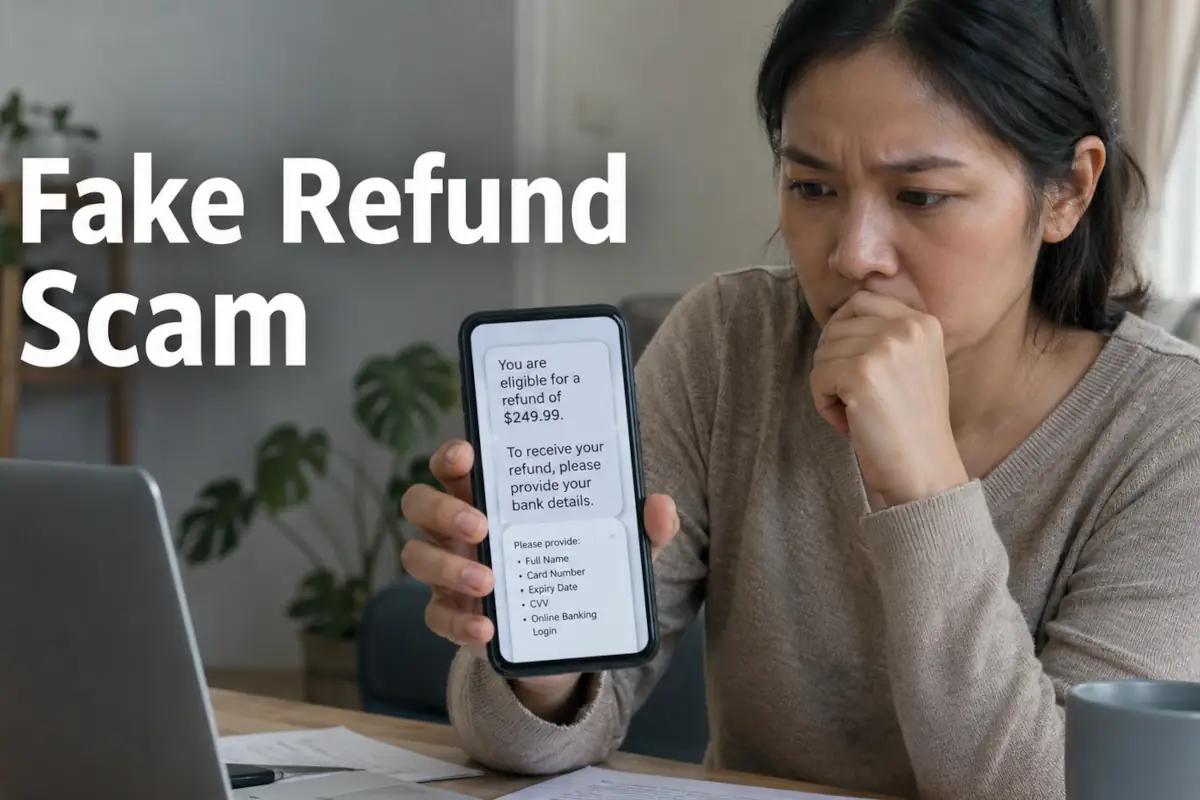 Un message annonce un remboursement d’impôts, d’énergie, d’assurance ou de frais administratifs, avec un montant qui semble attendre son bénéficiaire.
La promesse paraît avantageuse, parfois même crédible lorsqu’elle reprend un nom, une adresse ou une référence partielle.
Le piège ne se trouve pourtant pas dans la somme annoncée, mais dans l’action demandée pour la recevoir. En quelques clics, la victime peut transmettre des informations qui serviront à une fraude immédiate ou à une usurpation plus tardive.
L’arnaque au faux remboursement repose sur une idée simple : faire croire qu’un organisme doit restituer de l’argent et que la personne contactée doit accomplir une formalité pour l’obtenir. Le message peut évoquer une administration, un fournisseur d’énergie, un assureur, un service de télécommunication, un abonnement, une régularisation ou un trop-perçu. Le vocabulaire employé varie, mais la logique reste la même : une somme serait disponible, à condition de remplir un formulaire, de confirmer un compte ou de valider une étape.
Cette fraude se distingue des messages qui menacent d’une amende, d’une coupure ou d’une dette. Ici, la réaction recherchée est positive : la personne se sent chanceuse, soulagée ou simplement curieuse de récupérer de l’argent. Cette promesse peut réduire la vigilance, surtout lorsque le montant paraît plausible et que la procédure semble rapide.
Les escrocs cherchent rarement à convaincre longuement. Ils préfèrent créer une impression d’évidence : un remboursement a été calculé, une régularisation est prête, une indemnité attend une confirmation. Le message pousse ensuite à agir avant de prendre le temps de vérifier par un autre canal.
Les faux remboursements peuvent se présenter sous de nombreuses formes. Un message peut parler d’impôts, de taxes, de facture d’énergie, d’assurance, de téléphonie, de service public, d’annulation, de compensation ou de frais administratifs. Le domaine choisi dépend surtout de ce qui paraît familier à la victime et suffisamment courant pour ne pas éveiller immédiatement les soupçons.
La fraude fonctionne d’autant mieux que les vrais remboursements existent dans la vie quotidienne. Une facture peut être régularisée, un trop-perçu peut être restitué, un contrat peut donner lieu à une correction. Les escrocs exploitent cette vraisemblance pour introduire une demande inhabituelle au milieu d’un scénario qui semble banal.
Il ne faut donc pas juger un message uniquement sur le thème qu’il aborde. Un remboursement annoncé dans un secteur crédible peut malgré tout servir à récolter des données sensibles. Le point déterminant est la nature de l’action demandée et la manière dont elle est imposée.
Le contact peut arriver par e-mail, SMS, messagerie instantanée, appel téléphonique ou courrier numérique. Le message annonce souvent qu’un remboursement a été identifié et qu’il faut confirmer des informations pour le recevoir. La demande peut prendre la forme d’un lien, d’un formulaire à compléter, d’un QR code à scanner ou d’une invitation à rappeler un interlocuteur.
Certains messages ajoutent un délai présenté comme limité. Cette pression est utile aux fraudeurs, car elle réduit la probabilité que la personne consulte son espace officiel, contacte l’organisme concerné ou demande un avis extérieur. Le remboursement devient alors une occasion à ne pas manquer, plutôt qu’une information à vérifier.
Le style peut être soigné ou maladroit. Une faute, une adresse étrange ou une formulation inhabituelle restent des signaux intéressants, mais l’absence d’erreur visible ne suffit pas à rendre le message fiable. Les campagnes les plus crédibles peuvent imiter une mise en page officielle et utiliser des informations personnelles déjà connues.
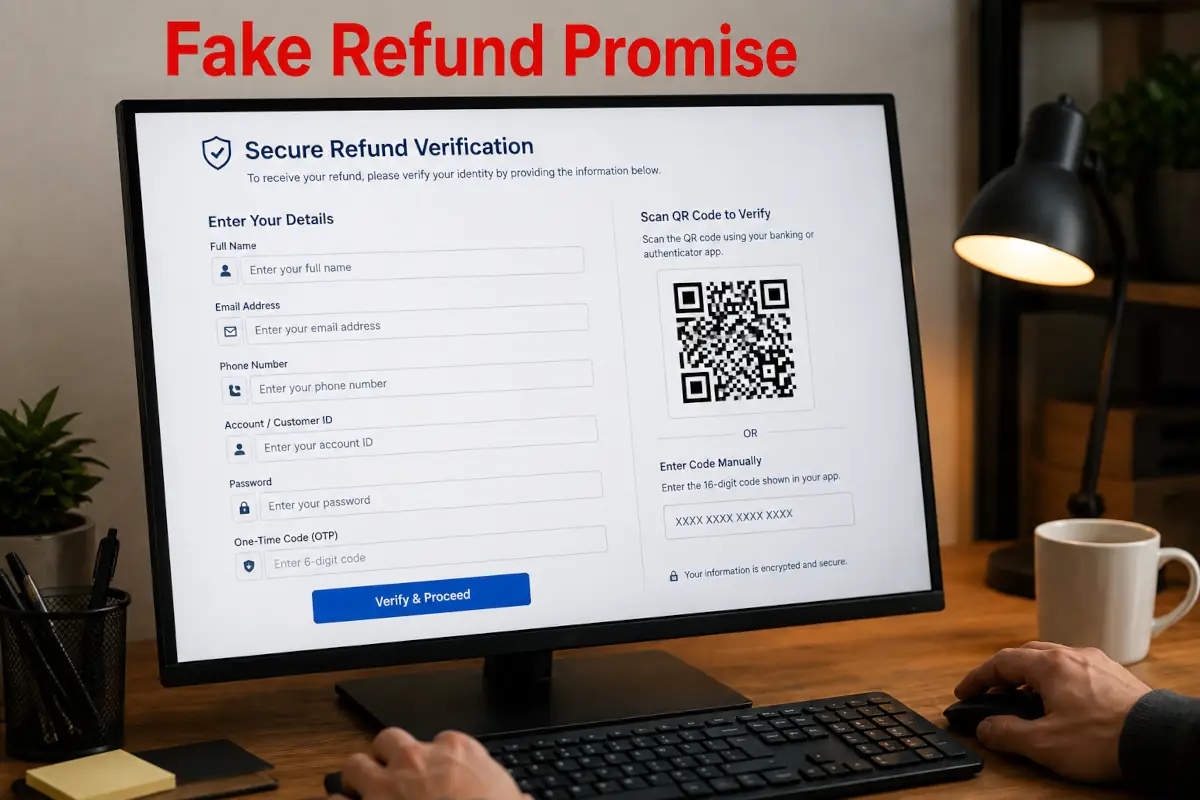
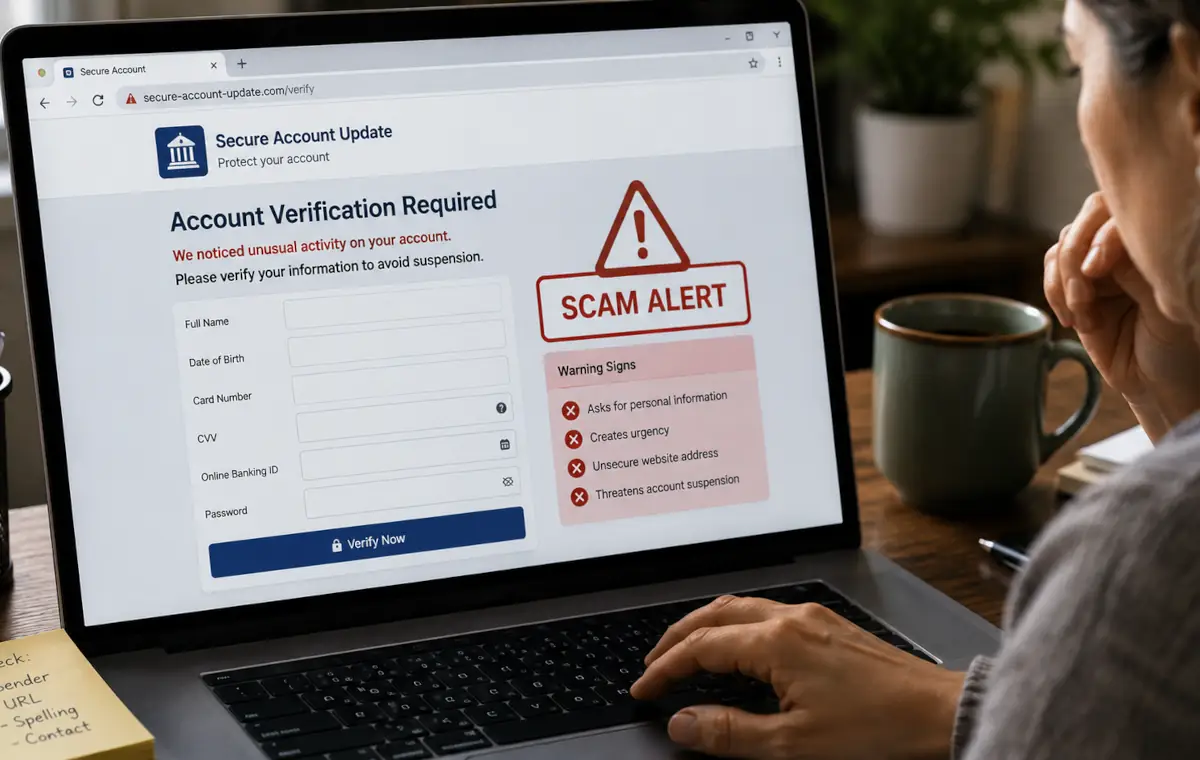 Le lien ou le QR code peut mener vers une imitation de portail administratif, d’espace client ou de page de remboursement. Les couleurs, les logos, les rubriques et l’organisation visuelle peuvent donner une impression de sérieux. Une fois sur la page, la victime est guidée étape par étape, ce qui rend la collecte d’informations moins brutale et plus acceptable.
Le formulaire commence parfois par des éléments classiques, comme le nom, l’adresse ou l’e-mail. Il peut ensuite demander des informations plus sensibles : date de naissance, téléphone, référence de contrat, identifiants de connexion, coordonnées bancaires, données complètes de carte ou codes de confirmation. Cette progression graduelle est conçue pour éviter que la demande paraisse immédiatement excessive.
Toutes les informations recueillies n’ont pas la même utilité, mais elles peuvent être combinées. Une adresse e-mail, un numéro de téléphone et une date de naissance peuvent faciliter une tentative de prise de contrôle de compte. Des données bancaires ou des codes de validation peuvent ouvrir la voie à une fraude financière plus directe.
Le QR code donne une apparence moderne et pratique à la démarche. Il masque aussi la destination réelle tant qu’il n’a pas été scanné, contrairement à un lien que l’on peut parfois examiner avant de cliquer. La personne doit généralement utiliser son téléphone, ce qui rend l’adresse complète du site moins visible et plus difficile à contrôler.
Ce passage vers le smartphone peut avantager le fraudeur. Sur un écran plus petit, les détails de l’adresse, les sous-domaines ou les éléments suspects sont moins lisibles. La navigation est aussi plus rapide, plus tactile, et la personne peut être tentée de poursuivre sans prendre le temps d’analyser la page.
Un QR code n’est pas un signe de fiabilité. Il peut simplement remplacer un lien frauduleux classique et conduire vers la même imitation de site. Avant de scanner ou d’ouvrir la page, il faut se demander pourquoi l’organisme ne renvoie pas vers l’espace habituel accessible directement depuis son site ou son application.
Le vol n’est pas toujours immédiat. Certaines campagnes cherchent d’abord à constituer un dossier exploitable sur la victime. Les informations obtenues peuvent servir à personnaliser de nouveaux messages, contourner certaines vérifications, tenter d’accéder à des comptes ou préparer une usurpation d’identité.
Cette approche explique pourquoi un formulaire frauduleux peut demander beaucoup d’informations sans réclamer immédiatement de paiement. Chaque donnée ajoute de la crédibilité à une prochaine tentative. Un escroc qui connaît déjà une adresse, un numéro de téléphone ou une référence partielle peut paraître beaucoup plus convaincant lors d’un second contact.
La présence d’informations exactes dans un message ne prouve donc pas que l’expéditeur est légitime. Ces éléments peuvent provenir de données déjà compromises ou récupérées ailleurs. Plus le message semble personnalisé, plus la vérification indépendante devient importante.
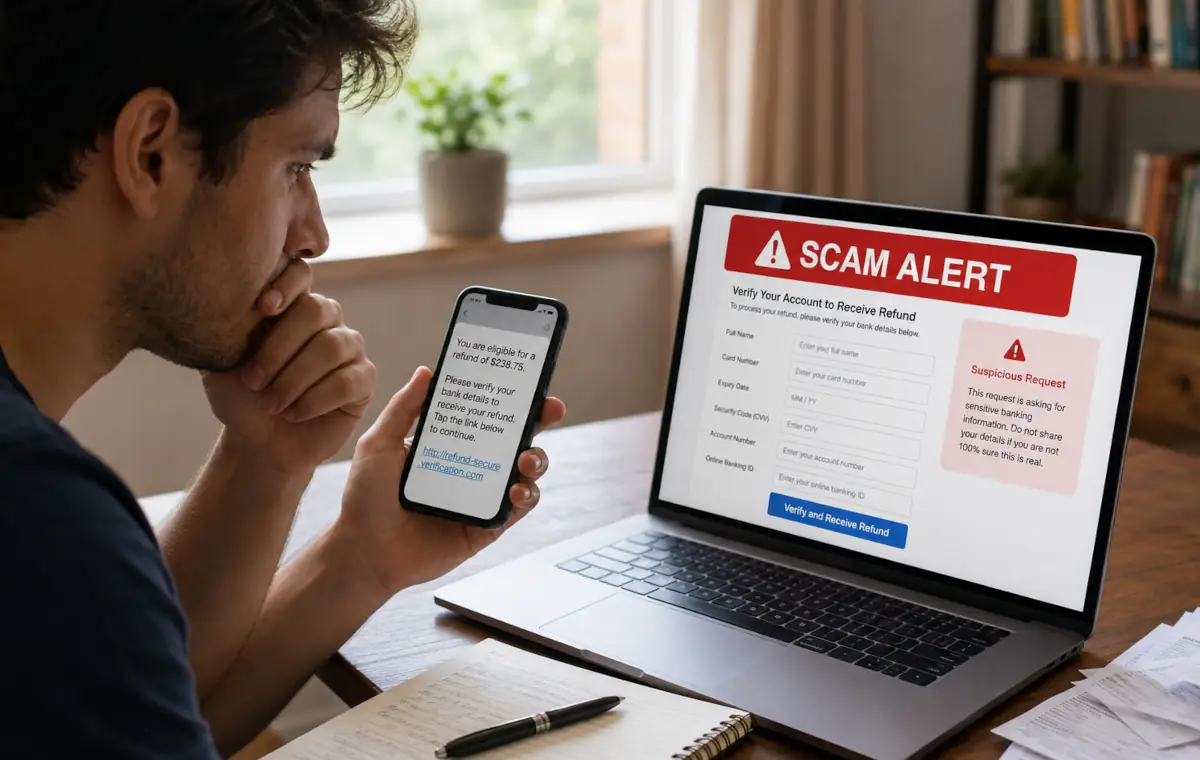 Dans les scénarios les plus directement financiers, le faux remboursement sert à obtenir des données de carte ou des coordonnées bancaires. La victime peut croire qu’elle fournit le moyen de recevoir l’argent, alors qu’elle transmet des informations permettant d’utiliser un moyen de paiement. Un remboursement légitime ne nécessite généralement pas de communiquer toutes les données permettant d’exploiter une carte bancaire.
Une autre méthode consiste à présenter une validation comme une simple vérification. La personne pense confirmer son identité, son compte ou son éligibilité, mais elle peut en réalité autoriser une opération sensible. Il peut s’agir d’une connexion, d’un paiement, d’un ajout d’appareil ou d’une action que le message ne décrit pas clairement.
Le fraudeur peut parfois accompagner la victime par téléphone pendant cette étape. Ce guidage limite le temps de réflexion et détourne l’attention de ce qui est réellement validé. Lorsqu’un interlocuteur insiste pour qu’un code soit donné, qu’une notification soit acceptée ou qu’une opération bancaire soit confirmée, le risque devient particulièrement élevé.
Un faux remboursement important peut être précédé d’une demande de paiement très faible. Le prétexte varie : frais administratifs, vérification bancaire, validation du compte ou étape obligatoire avant le versement. Le faible montant rend la demande moins inquiétante, mais il peut suffire à collecter des données de carte ou à préparer d’autres prélèvements.
Le raisonnement à garder en tête est simple : on ne devrait pas avoir à payer pour recevoir un remboursement réellement dû. Une somme présentée comme symbolique peut être un test, une porte d’entrée ou une façon de rendre la victime plus engagée dans la procédure. Une fois le paiement accepté, les escrocs disposent souvent d’informations supplémentaires et peuvent tenter de poursuivre.
Cette demande doit être examinée avec la même prudence qu’un paiement important. Le montant n’est pas le seul critère de risque. Ce qui compte, c’est la cohérence de la procédure et la capacité à vérifier l’information depuis un canal indépendant.
Un remboursement inattendu mérite toujours un temps d’arrêt. Le message peut être professionnel, comporter un montant précis et utiliser une présentation proche d’un service connu. Malgré cela, plusieurs indices doivent conduire à suspendre toute action et à vérifier ailleurs.
Ces signaux ne se présentent pas forcément tous ensemble. Un seul élément sensible peut suffire à rendre la démarche suspecte, surtout lorsqu’il touche aux identifiants, aux codes ou aux données bancaires. La prudence consiste à évaluer la demande, pas seulement l’apparence du message.
Les points suivants doivent attirer l’attention lorsqu’ils accompagnent une promesse de remboursement :
La bonne vérification commence en dehors du message. Il vaut mieux ne pas cliquer sur le lien, ne pas scanner le QR code et ne pas rappeler un numéro fourni dans la notification suspecte. L’accès doit se faire par le site habituel, l’application officielle déjà installée ou des coordonnées connues indépendamment.
Si un remboursement existe réellement, il devrait pouvoir être retrouvé dans l’espace officiel de l’organisme concerné. L’absence d’information dans cet espace doit inciter à considérer le message comme suspect. Il est préférable de perdre quelques minutes à contrôler plutôt que de fournir des données difficiles à récupérer ensuite.
Cette méthode protège aussi contre les imitations très convaincantes. Un faux site peut ressembler à un portail officiel, mais il ne peut pas remplacer une vérification effectuée depuis un accès que vous avez choisi vous-même. La règle pratique est donc de quitter le message et de reprendre la main sur le chemin de vérification.
Les fraudeurs présentent souvent les données sensibles comme des éléments nécessaires au remboursement. Ils peuvent parler de sécurité, de confirmation, de dossier incomplet ou de vérification obligatoire. Pourtant, certaines informations ne doivent pas être transmises dans ce type de démarche, surtout lorsqu’elle provient d’un message inattendu.
Il faut se méfier des demandes qui permettent de se connecter à un compte, de réinitialiser un accès ou de valider une opération. Un code reçu par SMS ou généré par une application peut autoriser une action que la victime ne comprend pas toujours au moment où elle le communique. Un mot de passe donné à un tiers peut aussi ouvrir l’accès à d’autres services si le même mot de passe a été réutilisé.
Les éléments suivants doivent rester strictement protégés :
 La réaction dépend des informations transmises. Si des données bancaires ont été saisies, il faut contacter rapidement l’établissement financier concerné et surveiller les opérations. Si un mot de passe a été communiqué, il doit être modifié immédiatement, ainsi que sur les comptes où le même mot de passe aurait été utilisé.
Lorsqu’une validation bancaire ou une opération a été effectuée, il faut vérifier précisément ce qui a été autorisé. Le libellé, le montant, le bénéficiaire éventuel et la nature de l’action peuvent aider à comprendre le risque. Il ne faut pas se fier uniquement à ce que le fraudeur a annoncé pendant la procédure.
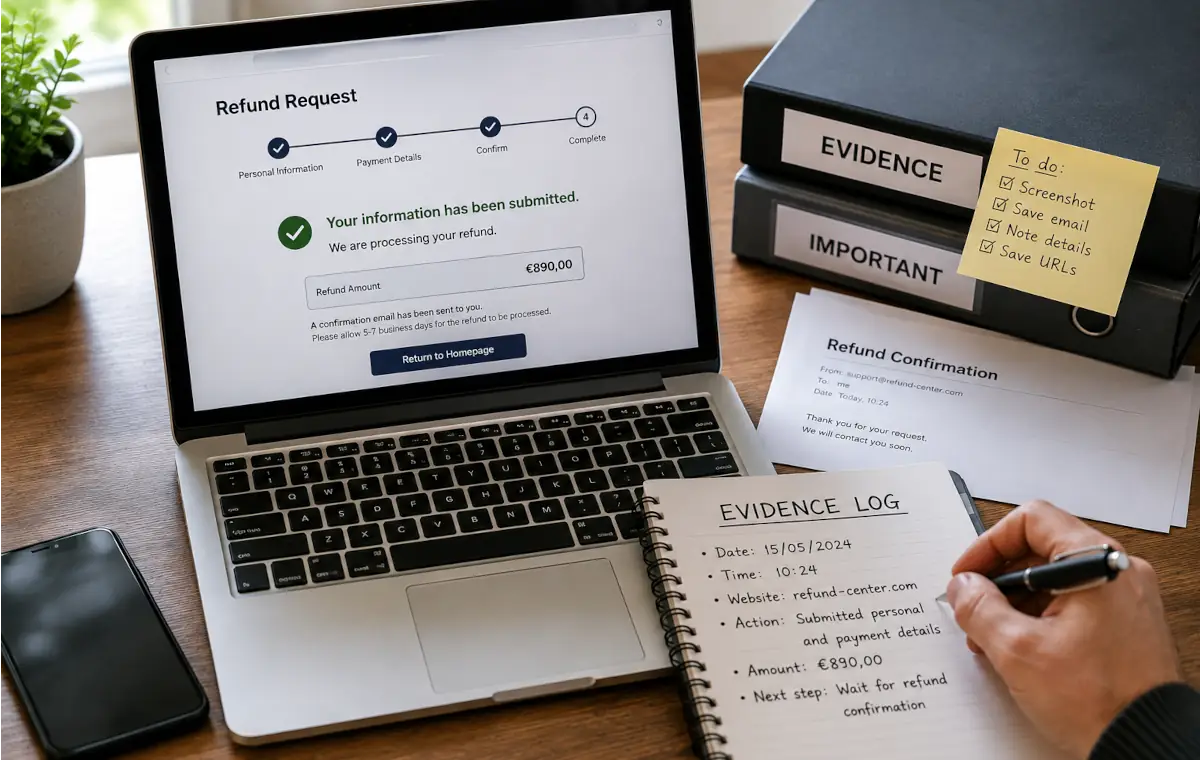
Les preuves doivent être conservées, même si aucune somme n’a encore été débitée. Elles peuvent être utiles pour expliquer la situation, signaler la tentative ou suivre l’évolution du dossier. Il est conseillé de garder le message reçu, l’adresse du site, les captures d’écran, le numéro utilisé et les informations liées aux transactions éventuelles.
Une fraude au faux remboursement ne s’arrête pas toujours au premier message. Après avoir obtenu quelques données, les escrocs peuvent reprendre contact en prétendant qu’un problème est survenu. Ils disposent alors de renseignements personnels qui leur permettent de donner une impression de continuité et de crédibilité.
La suite peut prendre la forme d’une nouvelle validation, d’un code à communiquer, d’une opération bancaire à confirmer ou d’un logiciel à installer. La victime peut penser régler un incident lié au remboursement, alors qu’elle est entraînée dans une fraude en plusieurs étapes. Plus les informations déjà transmises sont nombreuses, plus le discours peut sembler personnalisé.
La vigilance doit donc se prolonger plusieurs semaines ou mois après la communication de données personnelles. Les messages futurs qui mentionnent le remboursement, un dossier incomplet ou une correction d’erreur doivent être vérifiés avec la même prudence. Une première erreur ne doit pas conduire à accorder davantage de confiance aux contacts suivants.
Le faux remboursement détourne une bonne nouvelle apparente pour provoquer une action risquée. Le danger principal n’est pas la somme annoncée, mais le lien ouvert, le QR code scanné, le formulaire rempli ou la validation acceptée. Lorsqu’un message promet de l’argent inattendu, la réponse la plus sûre consiste à ne rien valider depuis ce message et à vérifier directement auprès de la source officielle par un accès indépendant.
Pour renforcer vos réflexes, vous pouvez consulter nos conseils pratiques pour éviter les escroqueries courantes ou tester une adresse suspecte avec notre outil d’évaluation des liens douteux. Si des informations ont déjà été transmises, notre parcours d’aide pour les victimes de fraude peut aider à organiser les premières démarches sans perdre de temps.