Artículo del blog: Seguridad en línea
Hola y bienvenidos a Estafa O Confiable.
Artículo del blog: Seguridad en línea
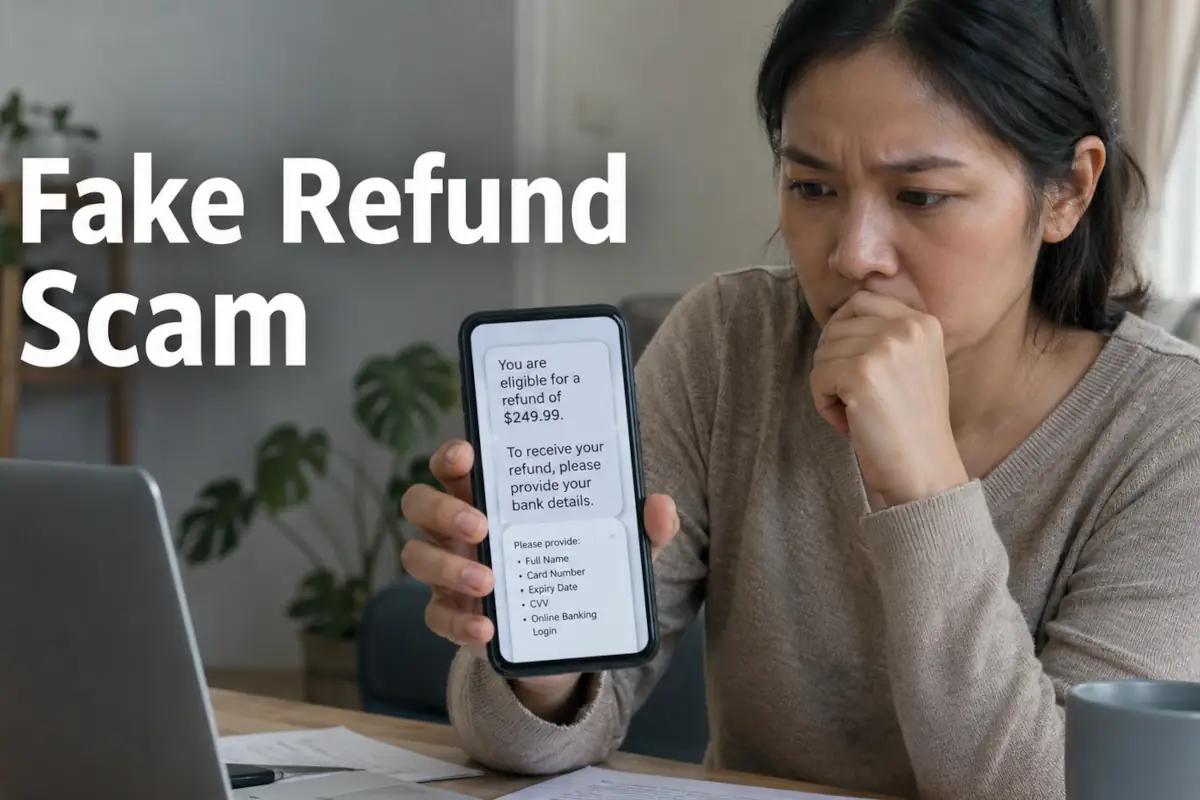 Un mensaje anuncia un reembolso de impuestos, energía, seguro o gastos administrativos, con un importe que parece estar esperando a su beneficiario.
La promesa parece ventajosa, a veces incluso creíble cuando retoma un nombre, una dirección o una referencia parcial.
Sin embargo, la trampa no está en la suma anunciada, sino en la acción solicitada para recibirla. En unos pocos clics, la víctima puede transmitir información que servirá para un fraude inmediato o para una suplantación posterior.
La estafa del falso reembolso se basa en una idea simple: hacer creer que un organismo debe devolver dinero y que la persona contactada debe completar una formalidad para obtenerlo. El mensaje puede mencionar una administración, un proveedor de energía, una aseguradora, un servicio de telecomunicaciones, una suscripción, una regularización o un cobro excesivo. El vocabulario utilizado varía, pero la lógica sigue siendo la misma: habría una suma disponible, siempre que se rellene un formulario, se confirme una cuenta o se valide una etapa.
Este fraude se distingue de los mensajes que amenazan con una multa, un corte de servicio o una deuda. Aquí, la reacción buscada es positiva: la persona se siente afortunada, aliviada o simplemente curiosa por recuperar dinero. Esta promesa puede reducir la vigilancia, sobre todo cuando el importe parece plausible y el procedimiento parece rápido.
Los estafadores rara vez buscan convencer durante mucho tiempo. Prefieren crear una impresión de evidencia: se ha calculado un reembolso, una regularización está lista, una indemnización espera una confirmación. Después, el mensaje empuja a actuar antes de tomarse el tiempo de verificar por otro canal.
Los falsos reembolsos pueden presentarse bajo muchas formas. Un mensaje puede hablar de impuestos, tasas, factura de energía, seguro, telefonía, servicio público, cancelación, compensación o gastos administrativos. El ámbito elegido depende sobre todo de lo que parezca familiar para la víctima y lo bastante común como para no despertar sospechas de inmediato.
El fraude funciona tanto mejor cuanto que los reembolsos reales existen en la vida cotidiana. Una factura puede regularizarse, un cobro excesivo puede devolverse, un contrato puede dar lugar a una corrección. Los estafadores explotan esta verosimilitud para introducir una solicitud inusual en medio de un escenario que parece banal.
Por tanto, no hay que juzgar un mensaje únicamente por el tema que aborda. Un reembolso anunciado en un sector creíble puede servir igualmente para recopilar datos sensibles. El punto determinante es la naturaleza de la acción solicitada y la manera en que se impone.
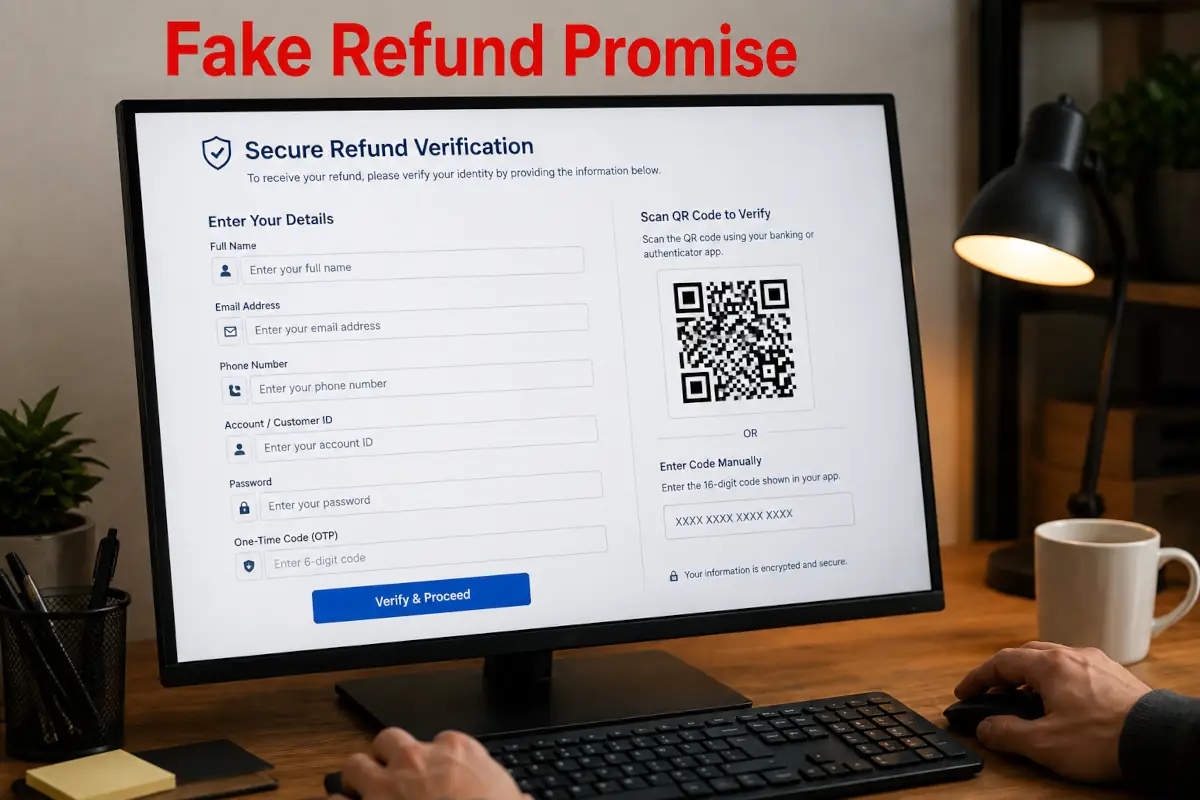
El contacto puede llegar por e-mail, SMS, mensajería instantánea, llamada telefónica o correo digital. El mensaje anuncia a menudo que se ha identificado un reembolso y que hay que confirmar información para recibirlo. La solicitud puede adoptar la forma de un enlace, un formulario que completar, un código QR que escanear o una invitación a llamar a un interlocutor.
Algunos mensajes añaden un plazo presentado como limitado. Esta presión es útil para los defraudadores, porque reduce la probabilidad de que la persona consulte su espacio oficial, contacte con el organismo afectado o pida una opinión externa. El reembolso se convierte entonces en una ocasión que no hay que perder, en lugar de una información que hay que verificar.
El estilo puede ser cuidado o torpe. Una falta, una dirección extraña o una formulación inusual siguen siendo señales interesantes, pero la ausencia de error visible no basta para hacer fiable el mensaje. Las campañas más creíbles pueden imitar una maquetación oficial y utilizar información personal ya conocida.
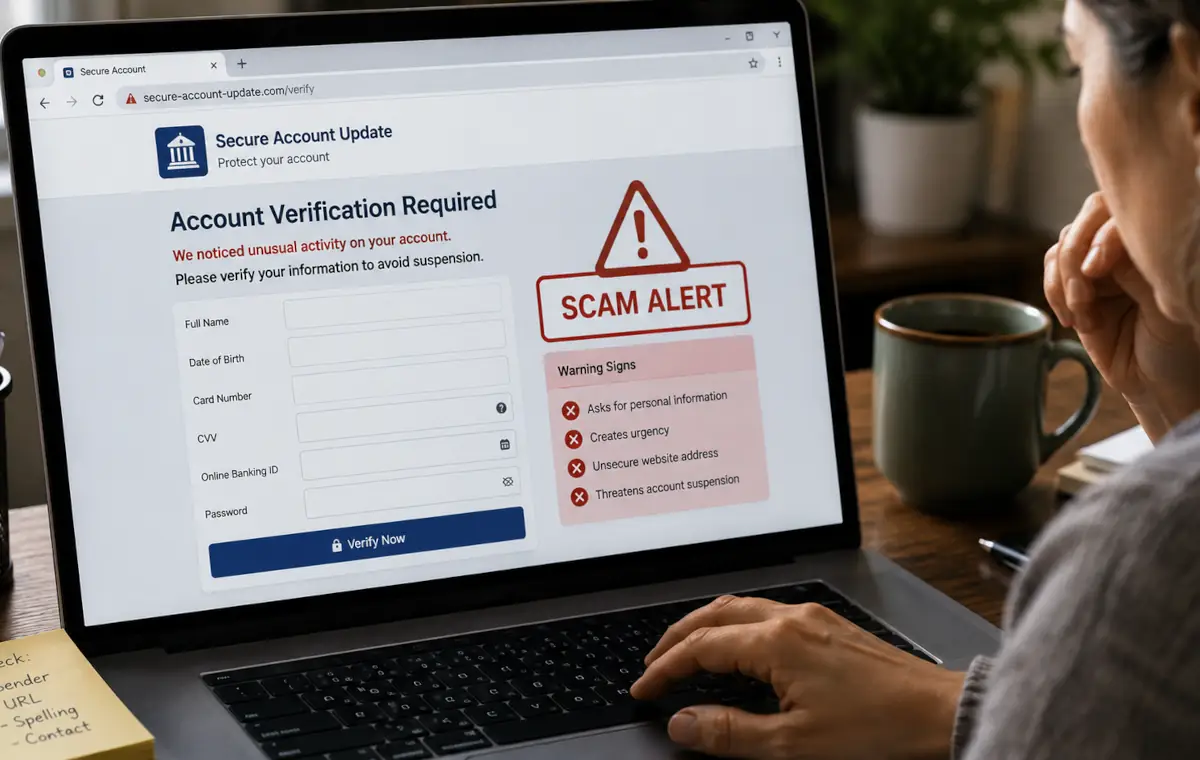 El enlace o el código QR puede llevar a una imitación de portal administrativo, espacio de cliente o página de reembolso. Los colores, logotipos, secciones y organización visual pueden dar una impresión de seriedad. Una vez en la página, la víctima es guiada paso a paso, lo que hace que la recopilación de información sea menos brusca y más aceptable.
El formulario empieza a veces con elementos clásicos, como el nombre, la dirección o el e-mail. Después puede pedir información más sensible: fecha de nacimiento, teléfono, referencia de contrato, credenciales de acceso, datos bancarios, datos completos de tarjeta o códigos de confirmación. Esta progresión gradual está diseñada para evitar que la solicitud parezca inmediatamente excesiva.
Toda la información recogida no tiene la misma utilidad, pero puede combinarse. Una dirección de e-mail, un número de teléfono y una fecha de nacimiento pueden facilitar un intento de toma de control de cuenta. Los datos bancarios o los códigos de validación pueden abrir la vía a un fraude financiero más directo.
El código QR da una apariencia moderna y práctica al trámite. También oculta el destino real mientras no se haya escaneado, a diferencia de un enlace que a veces puede examinarse antes de hacer clic. La persona debe utilizar generalmente su teléfono, lo que hace que la dirección completa del sitio sea menos visible y más difícil de controlar.
Este paso al smartphone puede favorecer al defraudador. En una pantalla más pequeña, los detalles de la dirección, los subdominios o los elementos sospechosos son menos legibles. La navegación también es más rápida, más táctil, y la persona puede verse tentada a continuar sin tomarse el tiempo de analizar la página.
Un código QR no es una señal de fiabilidad. Puede simplemente sustituir a un enlace fraudulento clásico y conducir hacia la misma imitación de sitio. Antes de escanearlo o abrir la página, hay que preguntarse por qué el organismo no remite al espacio habitual accesible directamente desde su sitio o su aplicación.
El robo no siempre es inmediato. Algunas campañas buscan primero constituir un expediente explotable sobre la víctima. La información obtenida puede servir para personalizar nuevos mensajes, eludir ciertas verificaciones, intentar acceder a cuentas o preparar una suplantación de identidad.
Este enfoque explica por qué un formulario fraudulento puede pedir mucha información sin reclamar inmediatamente un pago. Cada dato añade credibilidad a un próximo intento. Un estafador que ya conoce una dirección, un número de teléfono o una referencia parcial puede parecer mucho más convincente durante un segundo contacto.
La presencia de información exacta en un mensaje no prueba, por tanto, que el remitente sea legítimo. Estos elementos pueden proceder de datos ya comprometidos o recuperados en otro lugar. Cuanto más personalizado parezca el mensaje, más importante se vuelve la verificación independiente.
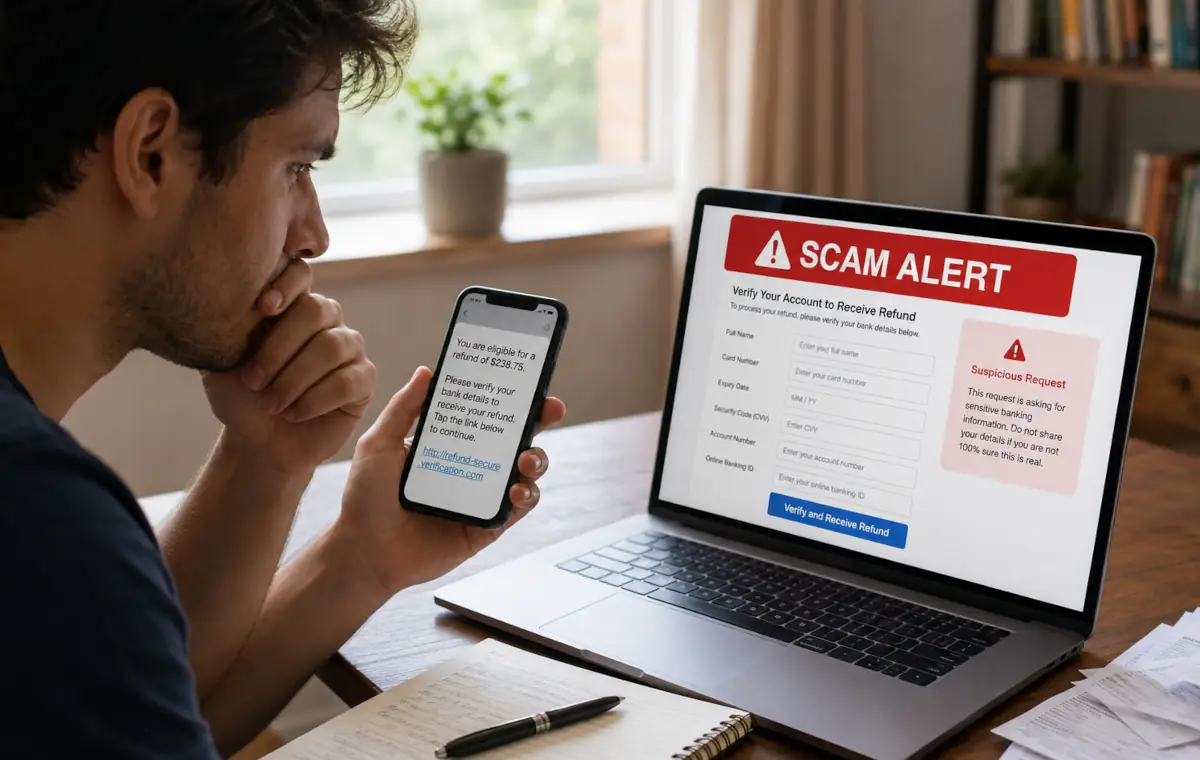 En los escenarios más directamente financieros, el falso reembolso sirve para obtener datos de tarjeta o datos bancarios. La víctima puede creer que proporciona el medio para recibir el dinero, cuando en realidad transmite información que permite utilizar un medio de pago. Un reembolso legítimo no requiere generalmente comunicar todos los datos que permiten explotar una tarjeta bancaria.
Otro método consiste en presentar una validación como una simple verificación. La persona cree confirmar su identidad, su cuenta o su elegibilidad, pero en realidad puede estar autorizando una operación sensible. Puede tratarse de una conexión, un pago, la adición de un dispositivo o una acción que el mensaje no describe claramente.
El defraudador puede a veces acompañar a la víctima por teléfono durante esta etapa. Esta guía limita el tiempo de reflexión y desvía la atención de lo que se está validando realmente. Cuando un interlocutor insiste para que se comunique un código, se acepte una notificación o se confirme una operación bancaria, el riesgo se vuelve especialmente elevado.
Un falso reembolso importante puede ir precedido de una solicitud de pago muy baja. El pretexto varía: gastos administrativos, verificación bancaria, validación de la cuenta o etapa obligatoria antes del ingreso. El importe bajo hace que la solicitud parezca menos inquietante, pero puede bastar para recopilar datos de tarjeta o preparar otros cargos.
El razonamiento que conviene tener en mente es simple: no debería haber que pagar para recibir un reembolso realmente debido. Una suma presentada como simbólica puede ser una prueba, una puerta de entrada o una forma de hacer que la víctima se implique más en el procedimiento. Una vez aceptado el pago, los estafadores suelen disponer de información adicional y pueden intentar continuar.
Esta solicitud debe examinarse con la misma prudencia que un pago importante. El importe no es el único criterio de riesgo. Lo que cuenta es la coherencia del procedimiento y la capacidad de verificar la información desde un canal independiente.
Un reembolso inesperado merece siempre un momento de pausa. El mensaje puede ser profesional, contener un importe preciso y utilizar una presentación cercana a la de un servicio conocido. Aun así, varios indicios deben llevar a suspender cualquier acción y verificar en otro lugar.
Estas señales no aparecen necesariamente todas juntas. Un solo elemento sensible puede bastar para hacer sospechoso el trámite, sobre todo cuando afecta a credenciales, códigos o datos bancarios. La prudencia consiste en evaluar la solicitud, no solo la apariencia del mensaje.
Los puntos siguientes deben llamar la atención cuando acompañan una promesa de reembolso:
La buena verificación empieza fuera del mensaje. Es mejor no hacer clic en el enlace, no escanear el código QR y no devolver la llamada a un número proporcionado en la notificación sospechosa. El acceso debe hacerse por el sitio habitual, la aplicación oficial ya instalada o datos de contacto conocidos de forma independiente.
Si un reembolso existe realmente, debería poder encontrarse en el espacio oficial del organismo afectado. La ausencia de información en ese espacio debe llevar a considerar el mensaje como sospechoso. Es preferible perder unos minutos verificando que proporcionar datos difíciles de recuperar después.
Este método también protege contra imitaciones muy convincentes. Un sitio falso puede parecerse a un portal oficial, pero no puede sustituir una verificación realizada desde un acceso que usted haya elegido por sí mismo. La regla práctica es, por tanto, salir del mensaje y recuperar el control del camino de verificación.
Los defraudadores presentan a menudo los datos sensibles como elementos necesarios para el reembolso. Pueden hablar de seguridad, confirmación, expediente incompleto o verificación obligatoria. Sin embargo, cierta información no debe transmitirse en este tipo de trámite, sobre todo cuando procede de un mensaje inesperado.
Hay que desconfiar de las solicitudes que permiten conectarse a una cuenta, restablecer un acceso o validar una operación. Un código recibido por SMS o generado por una aplicación puede autorizar una acción que la víctima no siempre entiende en el momento en que lo comunica. Una contraseña dada a un tercero también puede abrir el acceso a otros servicios si la misma contraseña se ha reutilizado.
Los siguientes elementos deben permanecer estrictamente protegidos:
 La reacción depende de la información transmitida. Si se han introducido datos bancarios, hay que contactar rápidamente con la entidad financiera afectada y vigilar las operaciones. Si se ha comunicado una contraseña, debe modificarse inmediatamente, así como en las cuentas donde se haya utilizado la misma contraseña.
Cuando se ha efectuado una validación bancaria o una operación, hay que verificar con precisión qué se ha autorizado. El concepto, el importe, el posible beneficiario y la naturaleza de la acción pueden ayudar a entender el riesgo. No hay que fiarse únicamente de lo que el defraudador anunció durante el procedimiento.
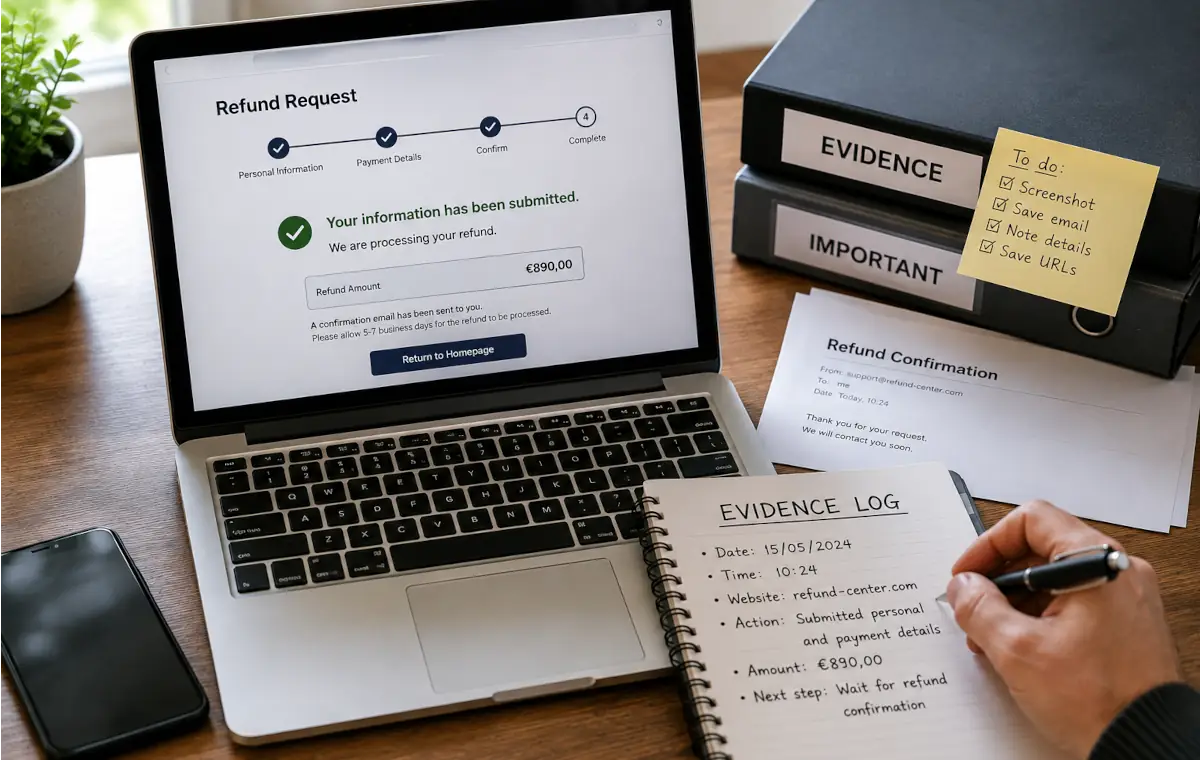
Las pruebas deben conservarse, aunque todavía no se haya cargado ninguna suma. Pueden ser útiles para explicar la situación, reportar el intento o seguir la evolución del expediente. Se recomienda guardar el mensaje recibido, la dirección del sitio, las capturas de pantalla, el número utilizado y la información vinculada a posibles transacciones.
Un fraude de falso reembolso no siempre se detiene en el primer mensaje. Después de obtener algunos datos, los estafadores pueden volver a contactar alegando que ha surgido un problema. Disponen entonces de información personal que les permite dar una impresión de continuidad y credibilidad.
La continuación puede adoptar la forma de una nueva validación, un código que comunicar, una operación bancaria que confirmar o un software que instalar. La víctima puede pensar que está resolviendo un incidente vinculado al reembolso, cuando en realidad está siendo arrastrada a un fraude en varias etapas. Cuanto más numerosas sean las informaciones ya transmitidas, más personalizado puede parecer el discurso.
La vigilancia debe prolongarse, por tanto, durante varias semanas o meses después de la comunicación de datos personales. Los mensajes futuros que mencionen el reembolso, un expediente incompleto o una corrección de error deben verificarse con la misma prudencia. Un primer error no debe llevar a conceder más confianza a los contactos siguientes.
El falso reembolso desvía una aparente buena noticia para provocar una acción arriesgada. El peligro principal no es la suma anunciada, sino el enlace abierto, el código QR escaneado, el formulario rellenado o la validación aceptada. Cuando un mensaje promete dinero inesperado, la respuesta más segura consiste en no validar nada desde ese mensaje y verificar directamente con la fuente oficial mediante un acceso independiente.
Para reforzar sus reflejos, puede consultar nuestros consejos prácticos para evitar las estafas comunes o probar una dirección sospechosa con nuestra herramienta de evaluación de enlaces dudosos. Si ya se ha transmitido información, nuestro recorrido de ayuda para víctimas de fraude puede ayudar a organizar los primeros trámites sin perder tiempo.