Blogartikel: Online veiligheid
Hallo en welkom bij Oplichterij of Betrouwbaar!
Blogartikel: Online veiligheid
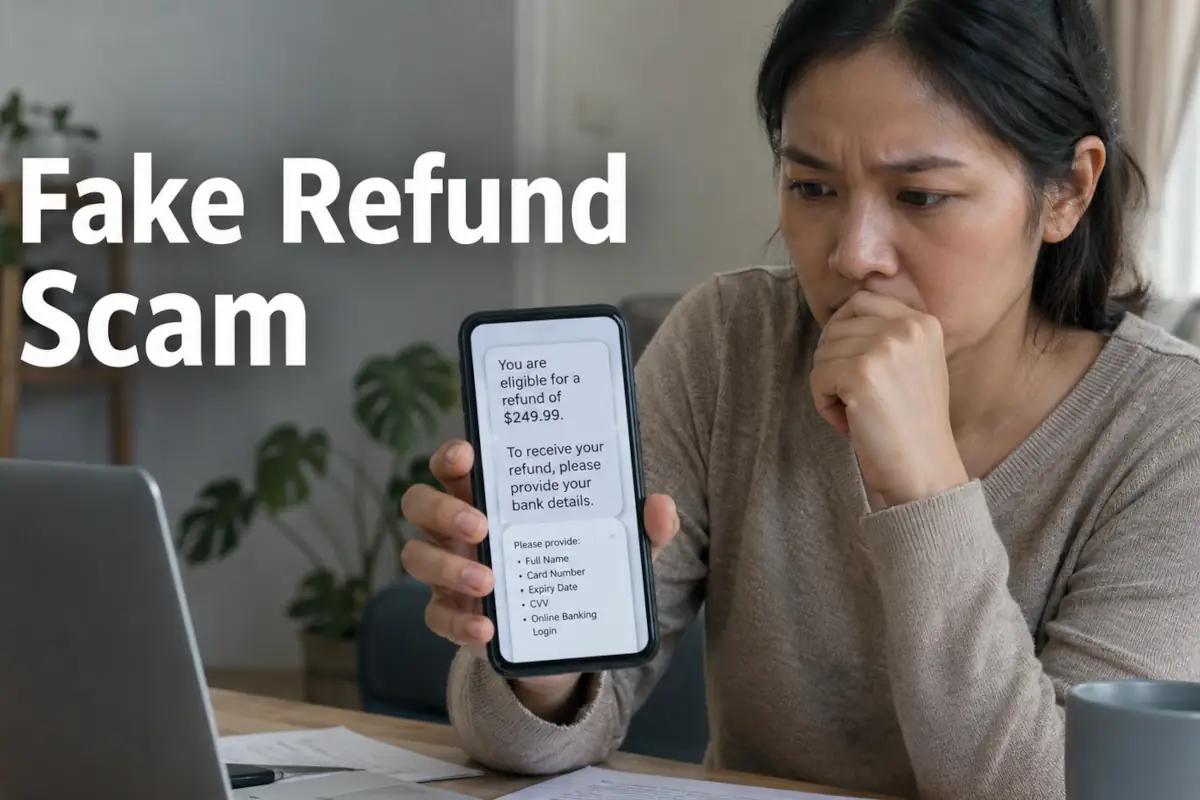 Een bericht kondigt een terugbetaling van belastingen, energie, verzekering of administratieve kosten aan, met een bedrag dat op zijn begunstigde lijkt te wachten.
De belofte lijkt voordelig, soms zelfs geloofwaardig wanneer ze een naam, adres of gedeeltelijke referentie overneemt.
De valstrik zit echter niet in het aangekondigde bedrag, maar in de handeling die wordt gevraagd om het te ontvangen. In enkele klikken kan het slachtoffer informatie doorgeven die zal dienen voor onmiddellijke fraude of later identiteitsmisbruik.
Oplichting met valse terugbetaling berust op een eenvoudig idee: doen geloven dat een organisatie geld moet teruggeven en dat de gecontacteerde persoon een formaliteit moet vervullen om het te krijgen. Het bericht kan verwijzen naar een overheidsdienst, energieleverancier, verzekeraar, telecomdienst, abonnement, regularisatie of te veel ontvangen bedrag. De gebruikte woordenschat varieert, maar de logica blijft dezelfde: er zou een bedrag beschikbaar zijn, op voorwaarde dat u een formulier invult, een rekening bevestigt of een stap valideert.
Deze fraude onderscheidt zich van berichten die dreigen met een boete, afsluiting of schuld. Hier is de gezochte reactie positief: de persoon voelt zich gelukkig, opgelucht of gewoon nieuwsgierig om geld terug te krijgen. Deze belofte kan de waakzaamheid verminderen, vooral wanneer het bedrag plausibel lijkt en de procedure snel oogt.
Oplichters proberen zelden lang te overtuigen. Ze creëren liever een indruk van vanzelfsprekendheid: een terugbetaling is berekend, een regularisatie staat klaar, een vergoeding wacht op bevestiging. Het bericht zet daarna aan tot handelen voordat men de tijd neemt om via een ander kanaal te controleren.
Valse terugbetalingen kunnen in veel vormen verschijnen. Een bericht kan gaan over belastingen, taksen, energiefactuur, verzekering, telefonie, openbare dienst, annulering, compensatie of administratieve kosten. Het gekozen domein hangt vooral af van wat voor het slachtoffer vertrouwd lijkt en voldoende courant is om niet onmiddellijk argwaan te wekken.
De fraude werkt des te beter omdat echte terugbetalingen in het dagelijkse leven bestaan. Een factuur kan worden geregulariseerd, een te veel betaald bedrag kan worden teruggestort, een contract kan tot een correctie leiden. Oplichters misbruiken deze waarschijnlijkheid om een ongebruikelijke vraag in te voegen in een scenario dat banaal lijkt.
Beoordeel een bericht dus niet uitsluitend op het thema dat het aansnijdt. Een aangekondigde terugbetaling in een geloofwaardige sector kan toch dienen om gevoelige gegevens te verzamelen. Het bepalende punt is de aard van de gevraagde handeling en de manier waarop ze wordt opgelegd.
Het contact kan binnenkomen via e-mail, sms, instant messaging, telefoontje of digitale post. Het bericht kondigt vaak aan dat een terugbetaling is geïdentificeerd en dat informatie moet worden bevestigd om die te ontvangen. De vraag kan de vorm aannemen van een link, een in te vullen formulier, een te scannen QR-code of een uitnodiging om een gesprekspartner terug te bellen.
Sommige berichten voegen een termijn toe die als beperkt wordt voorgesteld. Deze druk is nuttig voor fraudeurs, omdat ze de kans verkleint dat de persoon zijn officiële omgeving raadpleegt, contact opneemt met de betrokken organisatie of extern advies vraagt. De terugbetaling wordt dan een kans die men niet mag missen, in plaats van informatie die gecontroleerd moet worden.
De stijl kan verzorgd of slordig zijn. Een fout, vreemd adres of ongebruikelijke formulering blijven interessante signalen, maar de afwezigheid van zichtbare fouten volstaat niet om het bericht betrouwbaar te maken. De meest geloofwaardige campagnes kunnen een officiële lay-out nabootsen en reeds bekende persoonsgegevens gebruiken.
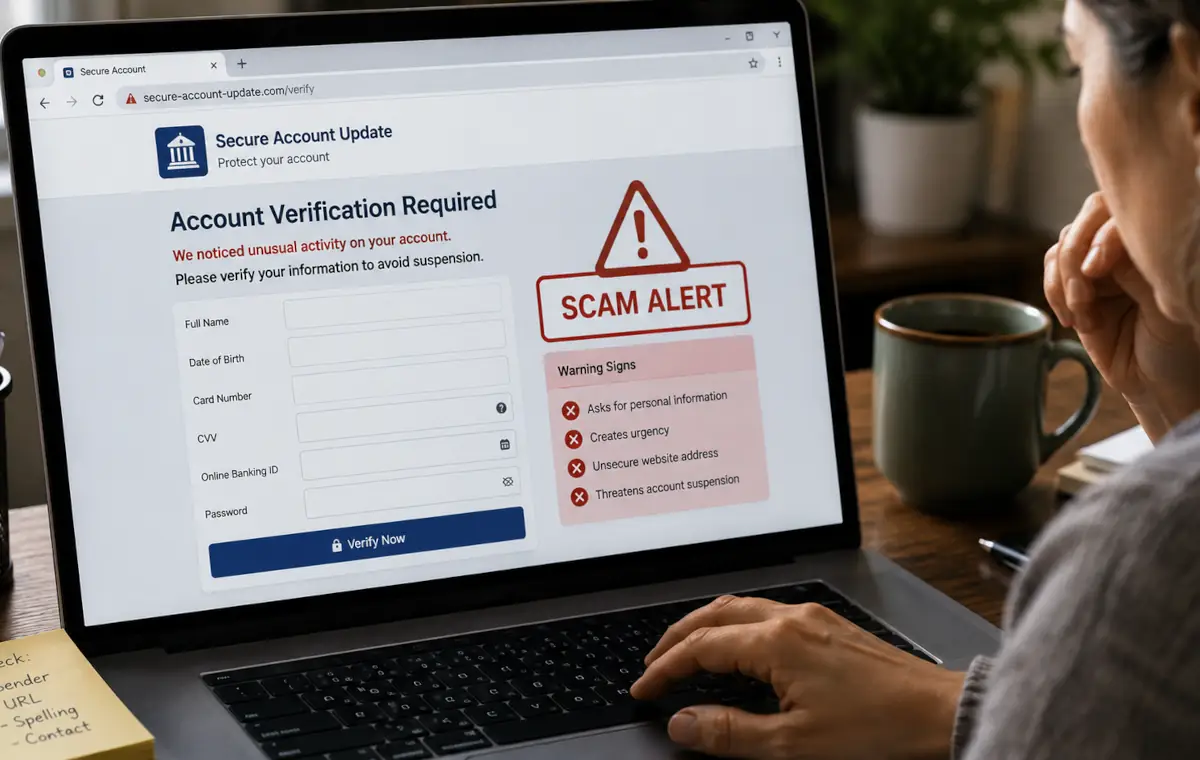 De link of QR-code kan leiden naar een imitatie van een administratief portaal, klantenzone of terugbetalingspagina. De kleuren, logo’s, rubrieken en visuele organisatie kunnen een serieuze indruk geven. Eenmaal op de pagina wordt het slachtoffer stap voor stap begeleid, waardoor het verzamelen van informatie minder brutaal en aanvaardbaarder lijkt.
Het formulier begint soms met klassieke elementen, zoals naam, adres of e-mail. Daarna kan het gevoeliger informatie vragen: geboortedatum, telefoonnummer, contractreferentie, inloggegevens, bankgegevens, volledige kaartgegevens of bevestigingscodes. Deze geleidelijke opbouw is ontworpen om te vermijden dat de vraag meteen buitensporig lijkt.
Niet alle verzamelde informatie heeft hetzelfde nut, maar ze kan worden gecombineerd. Een e-mailadres, telefoonnummer en geboortedatum kunnen een poging tot accountovername vergemakkelijken. Bankgegevens of validatiecodes kunnen de weg openen naar directere financiële fraude.
De QR-code geeft de démarche een moderne en praktische uitstraling. Hij verbergt ook de echte bestemming zolang hij niet is gescand, in tegenstelling tot een link die men soms vóór het klikken kan bekijken. De persoon moet meestal zijn telefoon gebruiken, waardoor het volledige siteadres minder zichtbaar en moeilijker te controleren is.
Deze overstap naar de smartphone kan de fraudeur bevoordelen. Op een kleiner scherm zijn adresdetails, subdomeinen of verdachte elementen minder leesbaar. Navigatie is ook sneller, tactieler, en de persoon kan geneigd zijn door te gaan zonder de tijd te nemen om de pagina te analyseren.
Een QR-code is geen teken van betrouwbaarheid. Hij kan gewoon een klassieke frauduleuze link vervangen en naar dezelfde imitatie van een site leiden. Voordat u scant of de pagina opent, moet u zich afvragen waarom de organisatie niet verwijst naar de gebruikelijke omgeving die rechtstreeks via haar site of app toegankelijk is.
De diefstal is niet altijd onmiddellijk. Sommige campagnes proberen eerst een bruikbaar dossier over het slachtoffer samen te stellen. De verkregen informatie kan dienen om nieuwe berichten te personaliseren, bepaalde controles te omzeilen, toegang tot accounts te proberen krijgen of identiteitsmisbruik voor te bereiden.
Deze aanpak verklaart waarom een frauduleus formulier veel informatie kan vragen zonder meteen betaling te eisen. Elk gegeven voegt geloofwaardigheid toe aan een volgende poging. Een oplichter die al een adres, telefoonnummer of gedeeltelijke referentie kent, kan bij een tweede contact veel overtuigender lijken.
De aanwezigheid van correcte informatie in een bericht bewijst dus niet dat de afzender legitiem is. Deze elementen kunnen afkomstig zijn van gegevens die al gecompromitteerd zijn of elders werden verzameld. Hoe persoonlijker het bericht lijkt, hoe belangrijker een onafhankelijke controle wordt.
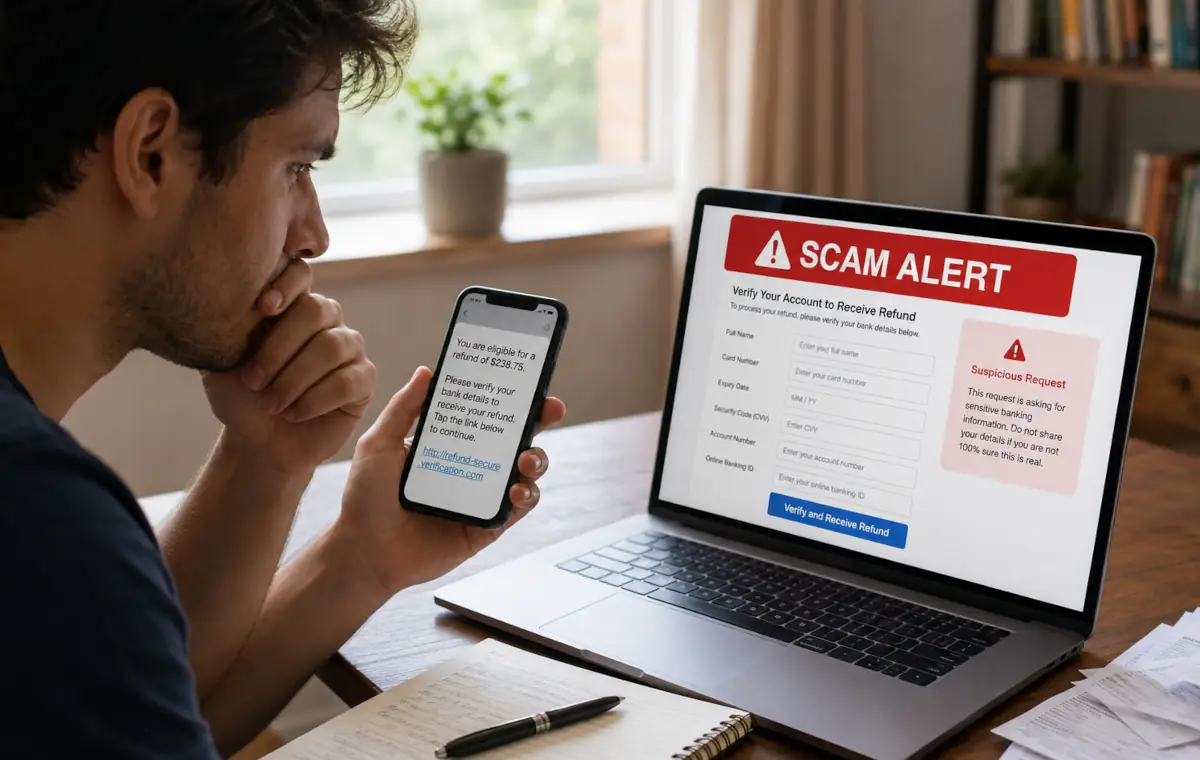 In de meest direct financiële scenario’s dient de valse terugbetaling om kaartgegevens of bankgegevens te verkrijgen. Het slachtoffer kan denken dat het de manier doorgeeft om het geld te ontvangen, terwijl het informatie bezorgt waarmee een betaalmiddel kan worden gebruikt. Een legitieme terugbetaling vereist doorgaans niet dat alle gegevens worden meegedeeld waarmee een bankkaart kan worden misbruikt.
Een andere methode bestaat erin een validatie voor te stellen als een eenvoudige controle. De persoon denkt zijn identiteit, rekening of geschiktheid te bevestigen, maar kan in werkelijkheid een gevoelige handeling autoriseren. Het kan gaan om een login, betaling, toevoeging van een apparaat of actie die het bericht niet duidelijk beschrijft.
De fraudeur kan het slachtoffer soms telefonisch begeleiden tijdens deze stap. Deze begeleiding beperkt de bedenktijd en leidt de aandacht af van wat werkelijk wordt bevestigd. Wanneer een gesprekspartner aandringt om een code te geven, een melding te accepteren of een bankverrichting te bevestigen, wordt het risico bijzonder hoog.
Een belangrijke valse terugbetaling kan worden voorafgegaan door een zeer kleine betalingsvraag. Het voorwendsel varieert: administratieve kosten, bankcontrole, validatie van de rekening of verplichte stap vóór de uitbetaling. Het lage bedrag maakt de vraag minder verontrustend, maar kan volstaan om kaartgegevens te verzamelen of andere afschrijvingen voor te bereiden.
De redenering om te onthouden is eenvoudig: men zou niet moeten betalen om een terugbetaling te ontvangen die werkelijk verschuldigd is. Een bedrag dat als symbolisch wordt voorgesteld, kan een test, toegangspoort of manier zijn om het slachtoffer sterker bij de procedure te betrekken. Zodra de betaling is aanvaard, beschikken oplichters vaak over extra informatie en kunnen ze proberen door te gaan.
Deze vraag moet met dezelfde voorzichtigheid worden onderzocht als een grote betaling. Het bedrag is niet het enige risicocriterium. Wat telt, is de samenhang van de procedure en de mogelijkheid om de informatie via een onafhankelijk kanaal te controleren.
Een onverwachte terugbetaling verdient altijd een pauze. Het bericht kan professioneel zijn, een precies bedrag bevatten en een presentatie gebruiken die dicht bij een bekende dienst ligt. Toch moeten verschillende signalen ertoe leiden elke actie op te schorten en elders te controleren.
Deze signalen verschijnen niet noodzakelijk allemaal samen. Eén gevoelig element kan volstaan om de démarche verdacht te maken, vooral wanneer het om inloggegevens, codes of bankgegevens gaat. Voorzichtigheid bestaat erin de vraag te beoordelen, niet alleen de uitstraling van het bericht.
De volgende punten moeten de aandacht trekken wanneer ze gepaard gaan met een terugbetalingsbelofte:
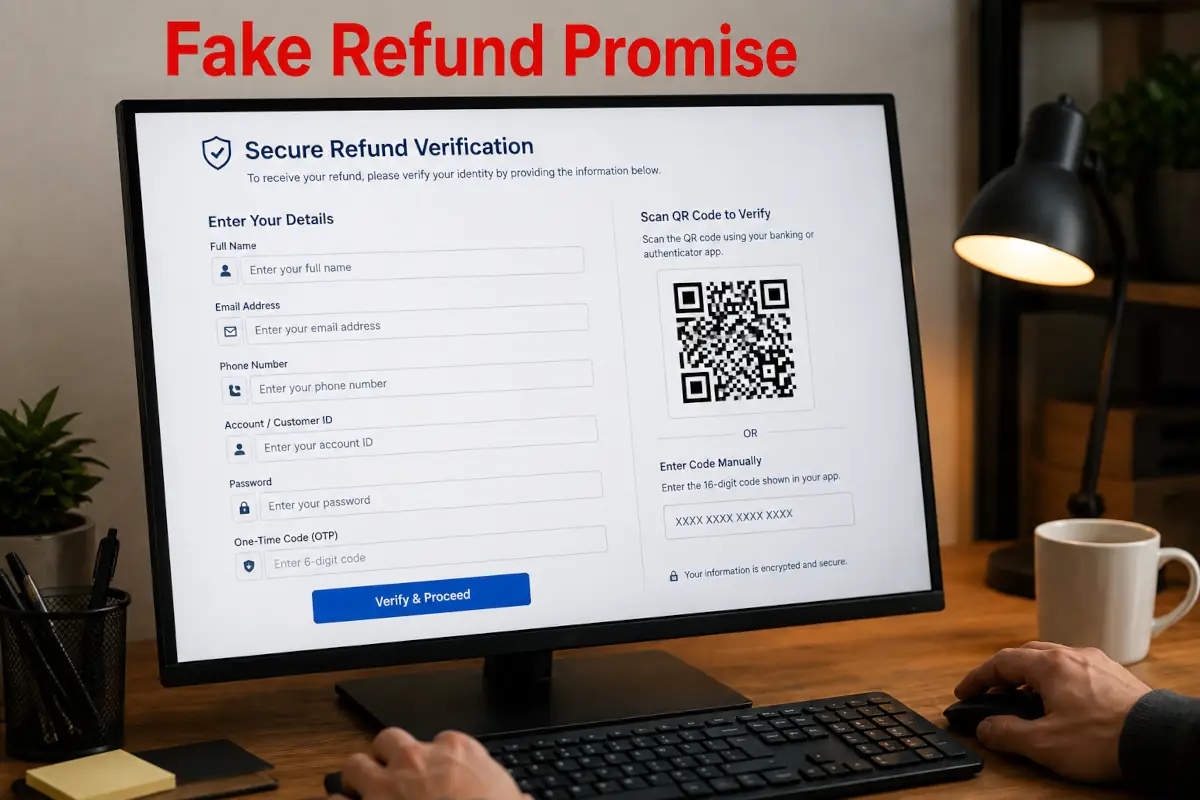
De juiste controle begint buiten het bericht. Het is beter om niet op de link te klikken, de QR-code niet te scannen en geen nummer terug te bellen dat in de verdachte melding staat. Toegang moet gebeuren via de gebruikelijke site, de reeds geïnstalleerde officiële app of contactgegevens die onafhankelijk bekend zijn.
Als er werkelijk een terugbetaling bestaat, zou die terug te vinden moeten zijn in de officiële omgeving van de betrokken organisatie. De afwezigheid van informatie in die omgeving moet ertoe aanzetten het bericht als verdacht te beschouwen. Het is beter enkele minuten te verliezen aan controle dan gegevens te verstrekken die daarna moeilijk terug te halen zijn.
Deze methode beschermt ook tegen zeer overtuigende imitaties. Een valse site kan op een officieel portaal lijken, maar kan geen controle vervangen die gebeurt via een toegang die u zelf hebt gekozen. De praktische regel is dus: verlaat het bericht en neem opnieuw controle over de verificatieweg.
Fraudeurs stellen gevoelige gegevens vaak voor als noodzakelijke elementen voor de terugbetaling. Ze kunnen spreken over veiligheid, bevestiging, onvolledig dossier of verplichte controle. Toch mogen bepaalde gegevens niet in dit type démarche worden doorgegeven, zeker wanneer ze afkomstig is van een onverwacht bericht.
Wees op uw hoede voor vragen waarmee toegang kan worden verkregen tot een account, een toegang kan worden gereset of een verrichting kan worden gevalideerd. Een code die per sms wordt ontvangen of door een app wordt gegenereerd, kan een handeling autoriseren die het slachtoffer niet altijd begrijpt op het moment dat het die doorgeeft. Een wachtwoord dat aan een derde wordt gegeven, kan ook toegang openen tot andere diensten als hetzelfde wachtwoord is hergebruikt.
De volgende elementen moeten strikt beschermd blijven:
 De reactie hangt af van de informatie die werd doorgegeven. Als bankgegevens zijn ingevoerd, moet snel contact worden opgenomen met de betrokken financiële instelling en moeten de verrichtingen worden gecontroleerd. Als een wachtwoord is meegedeeld, moet het onmiddellijk worden gewijzigd, net als op accounts waar hetzelfde wachtwoord zou zijn gebruikt.
Wanneer een bankvalidatie of verrichting werd uitgevoerd, moet precies worden gecontroleerd wat is geautoriseerd. De omschrijving, het bedrag, de eventuele begunstigde en de aard van de handeling kunnen helpen om het risico te begrijpen. Vertrouw niet uitsluitend op wat de fraudeur tijdens de procedure heeft aangekondigd.
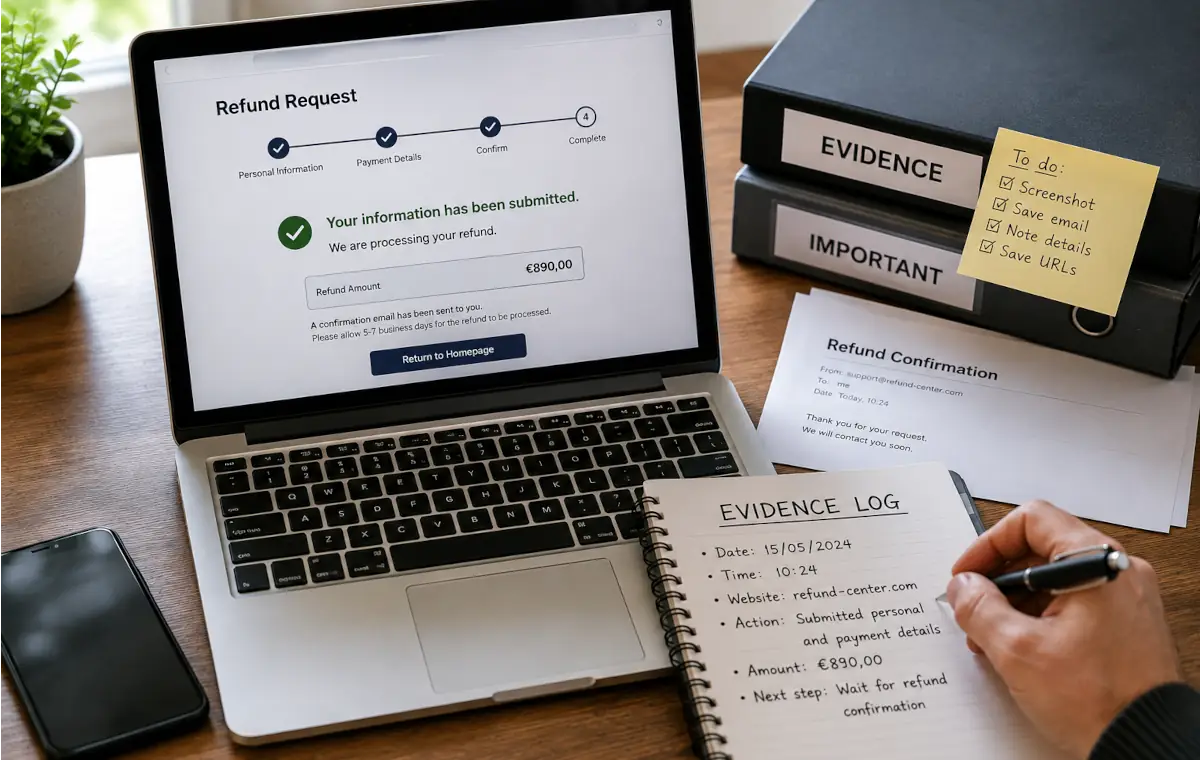
Bewijzen moeten worden bewaard, zelfs als er nog geen bedrag is afgeschreven. Ze kunnen nuttig zijn om de situatie uit te leggen, de poging te melden of de evolutie van het dossier te volgen. Het is raadzaam het ontvangen bericht, het siteadres, schermafbeeldingen, het gebruikte nummer en informatie over eventuele transacties te bewaren.
Fraude met valse terugbetaling stopt niet altijd bij het eerste bericht. Nadat oplichters enkele gegevens hebben verkregen, kunnen ze opnieuw contact opnemen en beweren dat er een probleem is ontstaan. Ze beschikken dan over persoonsgegevens waarmee ze een indruk van continuïteit en geloofwaardigheid kunnen geven.
Het vervolg kan de vorm aannemen van een nieuwe validatie, een code die moet worden meegedeeld, een bankverrichting die moet worden bevestigd of software die moet worden geïnstalleerd. Het slachtoffer kan denken een incident rond de terugbetaling op te lossen, terwijl het in een fraude in meerdere stappen wordt meegesleept. Hoe meer informatie al is doorgegeven, hoe persoonlijker het discours kan lijken.
De waakzaamheid moet dus meerdere weken of maanden na het meedelen van persoonsgegevens blijven bestaan. Toekomstige berichten die de terugbetaling, een onvolledig dossier of een foutcorrectie vermelden, moeten met dezelfde voorzichtigheid worden gecontroleerd. Een eerste fout mag er niet toe leiden dat men meer vertrouwen stelt in volgende contacten.
De valse terugbetaling verdraait een ogenschijnlijk goed nieuwsbericht om een risicovolle handeling uit te lokken. Het grootste gevaar is niet het aangekondigde bedrag, maar de geopende link, gescande QR-code, ingevulde formulier of geaccepteerde validatie. Wanneer een bericht onverwacht geld belooft, is de veiligste reactie niets vanuit dat bericht te valideren en rechtstreeks bij de officiële bron te controleren via een onafhankelijke toegang.
Om uw reflexen te versterken, kunt u onze praktische tips om courante oplichting te vermijden raadplegen of een verdacht adres testen met onze tool voor de beoordeling van twijfelachtige links. Als er al informatie werd doorgegeven, kan ons hulptraject voor slachtoffers van fraude helpen om de eerste stappen te organiseren zonder tijd te verliezen.