Article de blog : Sécurité en ligne.
Bonjour et bienvenue sur Arnaque Ou Fiable!
Article de blog : Sécurité en ligne.
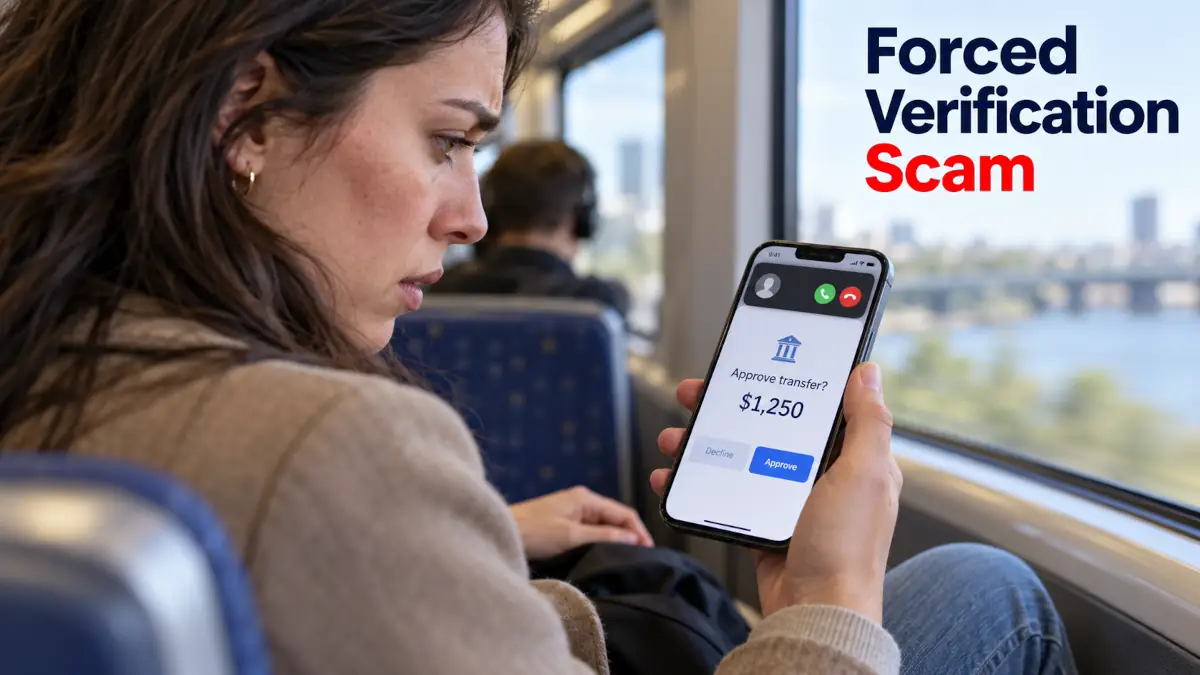 La fraude à la validation forcée repose sur une idée simple : faire croire à la victime qu’elle doit confirmer une opération pour la stopper. L’application bancaire, d’identité ou de paiement utilisée est bien réelle, ce qui rend le piège particulièrement crédible. L’escroc ne contourne pas forcément la sécurité technique ; il manipule la personne pour qu’elle autorise elle-même l’action. Le danger vient donc moins de l’application que du scénario d’urgence construit autour d’elle.
Le scénario commence souvent par un contact alarmant, généralement un appel ou un message présenté comme venant de la banque, d’un service antifraude ou d’un service d’identité numérique. La personne au téléphone affirme qu’une opération suspecte est en cours et qu’il faut agir immédiatement pour l’annuler, la bloquer ou sécuriser le compte. Pendant que la victime reste en ligne, une vraie demande de validation arrive sur son téléphone : notification push, code SMS, confirmation biométrique ou approbation dans une application. Si elle accepte, elle ne bloque pas l’opération ; elle l’autorise.
Le point central de cette fraude est la confusion entre validation et protection. Une validation sert à confirmer une action, pas à l’annuler. L’escroc exploite cette ambiguïté en parlant vite, en donnant des consignes précises et en empêchant la victime de prendre le temps de lire l’écran. Le piège fonctionne d’autant mieux que la demande apparaît dans une application connue, installée depuis longtemps et associée à des opérations légitimes.
Une variante typique suit quatre moments : contact inquiétant, pression psychologique, demande de validation, puis confirmation par la victime. Le prétexte le plus courant consiste à dire qu’une fraude est déjà en cours et que la validation serait nécessaire pour la neutraliser. En réalité, l’action affichée correspond à un virement, une connexion, une signature ou un accès que l’escroc cherche à obtenir. La victime pense protéger son argent, alors qu’elle donne l’autorisation recherchée.
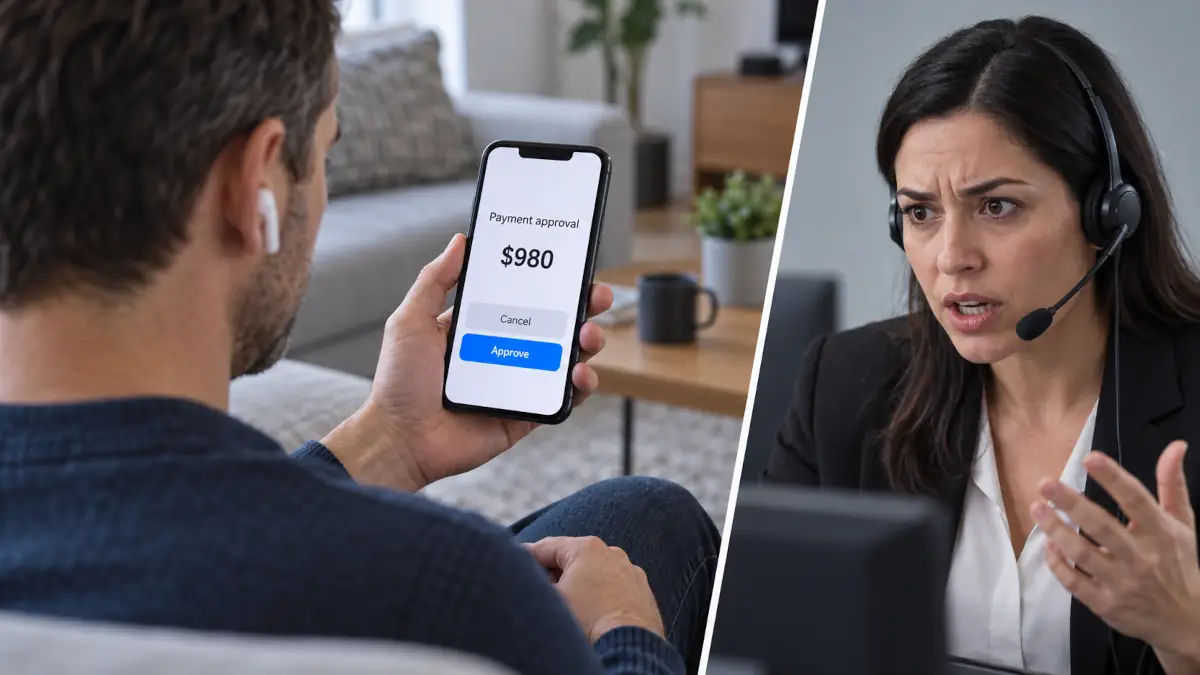 La force du dispositif tient à la présence d’un outil légitime. Voir apparaître une notification de sa banque ou d’une application d’identité crée une confiance immédiate, surtout si l’appelant connaît le nom de l’établissement ou se présente comme un conseiller. Le stress joue ensuite un rôle déterminant : lorsqu’on croit qu’un compte est attaqué, on lit moins attentivement les détails et l’on suit plus facilement les instructions. L’urgence imposée par l’appelant réduit le temps de réflexion, ce qui favorise l’erreur.
La fraude est aussi compliquée après coup, car l’opération peut avoir été techniquement validée par le titulaire du compte. Selon les cas, les banques considèrent souvent qu’il s’agit d’une opération autorisée, ce qui rend le remboursement difficile ou non automatique. En France, les litiges restent appréciés au cas par cas, et des décisions peuvent tenir compte d’un consentement vicié par la manipulation. Dans tous les cas, la prévention reste le meilleur moyen d’éviter une situation longue et incertaine.
Un autre élément renforce l’efficacité du piège : le faux conseiller peut utiliser un numéro qui semble correspondre à l’agence ou à un service connu. Cette usurpation de numéro, souvent appelée spoofing, donne une apparence de sérieux au contact. La victime peut alors se dire que l’appel est authentique, alors que le numéro affiché ne suffit jamais à prouver l’identité de l’interlocuteur. Le bon réflexe consiste à raccrocher et à rappeler uniquement par un canal officiel.
Une demande de validation reçue sans action volontaire récente doit être considérée comme suspecte. La règle la plus sûre est de ne confirmer que ce que vous venez d’initier vous-même, quelques secondes auparavant, et dont vous comprenez précisément le contenu. Une banque ou une application d’identité ne demande pas de valider en urgence une opération pour bloquer une fraude par téléphone ou par SMS. Si l’interlocuteur insiste pour rester en ligne pendant la confirmation, le risque augmente nettement.
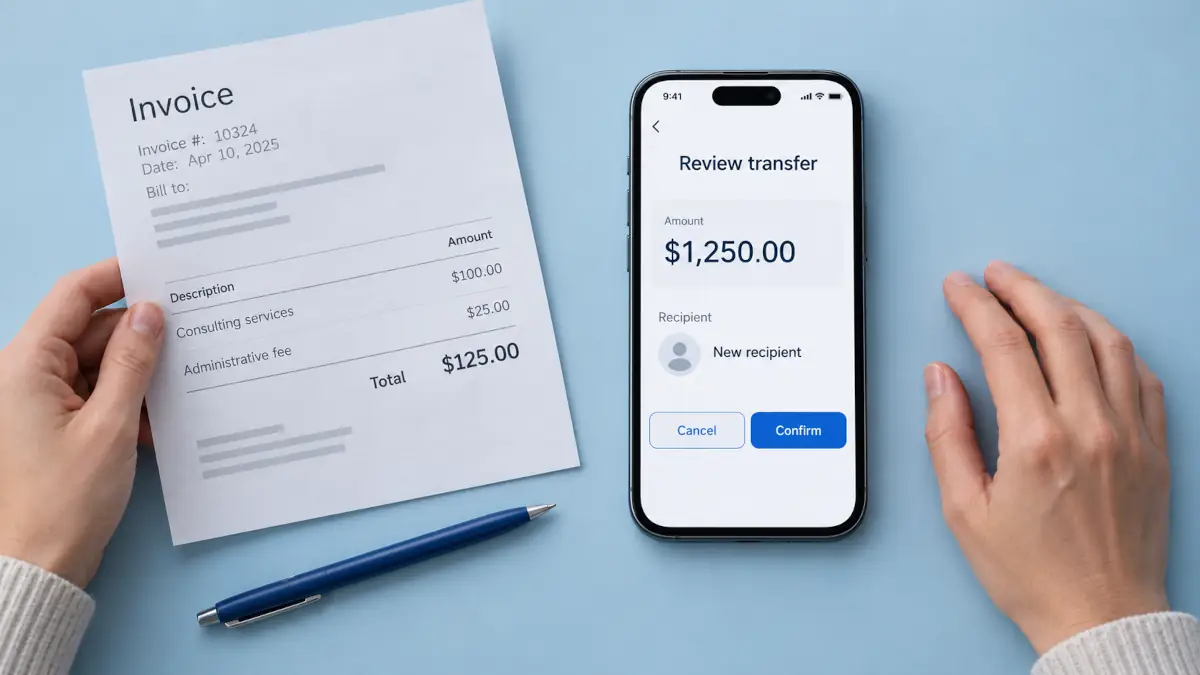 L’écran de validation doit être lu comme un document d’autorisation, pas comme une simple formalité technique. Il faut vérifier le service concerné, l’action demandée, le montant éventuel et le bénéficiaire lorsque ces informations apparaissent. Si un seul élément ne correspond pas exactement à ce que vous venez de faire, il faut refuser. Certaines applications affichent désormais un avertissement supplémentaire lorsqu’une demande arrive pendant un appel téléphonique, car cette situation est fréquemment associée à une tentative de fraude.
Les formulations utilisées par les fraudeurs reviennent souvent, même si elles varient selon les pays et les services. Elles ont en commun de transformer une action d’autorisation en geste de protection. Plus la phrase semble urgente, plus il faut ralentir et reprendre le contrôle. Une personne légitime acceptera que vous raccrochiez pour vérifier par vous-même.
Le mécanisme reste le même d’un pays à l’autre, mais les outils ciblés et les mots employés changent. En France, le nom le plus courant est l’arnaque au faux conseiller bancaire, avec un appel qui semble venir de l’agence et une demande de validation dans l’application bancaire ou de transmission d’un code SMS. La consigne officielle rappelée par Cybermalveillance.gouv.fr et Service-Public est claire : une banque ne demande jamais de valider une opération pour l’annuler. Lorsque la victime a validé, le remboursement n’est pas automatique, même si certains dossiers peuvent être discutés lorsque la manipulation a altéré le consentement.
En Belgique, la fraude est souvent associée à itsme, largement utilisé pour l’identité numérique et les services bancaires. L’escroc peut demander de valider une connexion, une signature, un virement ou une action présentée comme urgente. Itsme a ajouté un avertissement lorsqu’une validation arrive pendant un appel téléphonique, car ce contexte est un indice fréquent de fraude. La règle à retenir est simple : ni la banque, ni itsme, ni Card Stop ne demandent de valider une urgence via itsme.
En Suisse romande, les alertes concernent notamment les faux conseillers bancaires, le vishing et l’usurpation de numéro. Le scénario peut commencer par un SMS indiquant un compte bloqué, puis se poursuivre par un appel demandant un code SMS ou une validation dans l’application e-banking pour sécuriser ou bloquer une opération. Certaines variantes ajoutent une prise de contrôle à distance via des outils comme AnyDesk ou TeamViewer, ou parlent d’un transfert vers un compte sécurisé. Les banques suisses ne demandent pas de codes ni de validation par téléphone.
Au Québec, la fraude peut viser les virements Interac et les applications bancaires. L’escroc prétend parfois effectuer un test de sécurité ou bloquer un virement présenté comme frauduleux, alors qu’il cherche à faire confirmer une vraie opération. Une fois le code donné ou la validation effectuée, l’argent peut partir très rapidement. Les institutions financières, dont Desjardins et les banques à charte, ne demandent pas de codes de validation par téléphone.
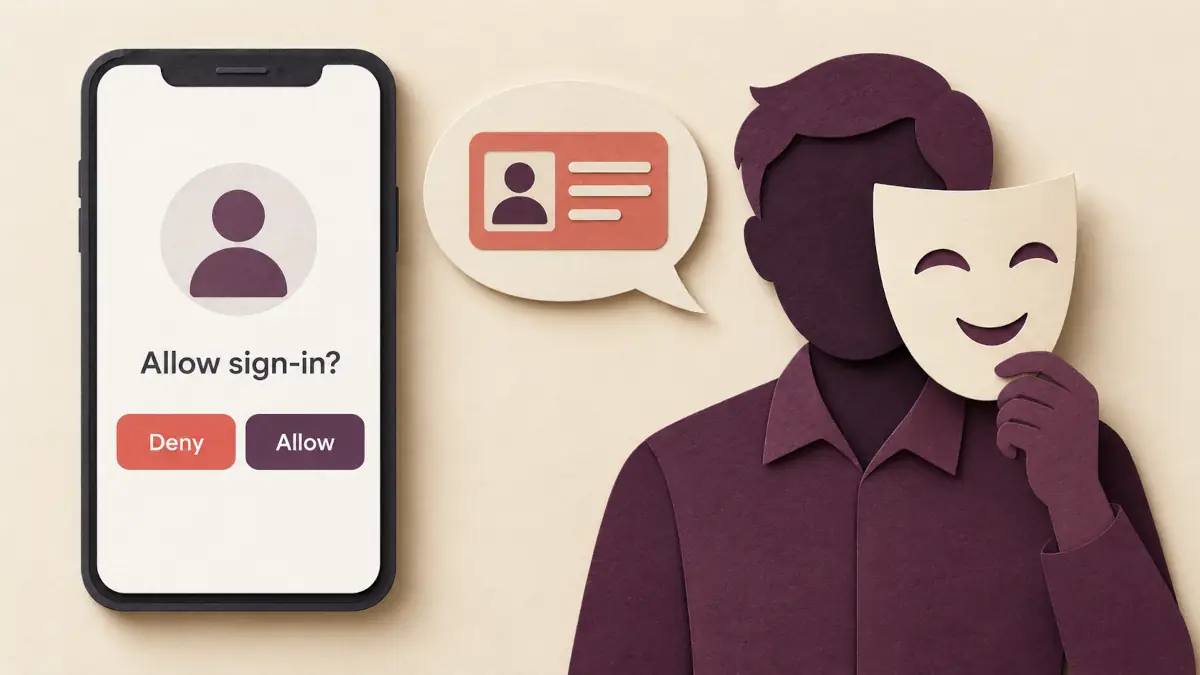 Le premier geste utile consiste à interrompre l’échange. Raccrocher n’aggrave pas une situation bancaire réelle ; au contraire, cela permet de sortir de la pression imposée par l’appelant. Il ne faut ni valider la notification, ni communiquer le code reçu, ni suivre un lien, ni installer un outil de prise de contrôle à distance. La vérification doit ensuite se faire uniquement depuis l’application officielle déjà installée ou le numéro figurant sur la carte bancaire, jamais depuis le numéro donné par l’interlocuteur.
Si une validation a déjà été faite, il faut contacter rapidement la banque par un canal officiel. L’objectif est de signaler l’opération, demander les mesures possibles sur le compte et conserver une trace de l’échange. Les messages reçus, captures d’écran, heures d’appel, numéros affichés et intitulés d’opération peuvent aider à documenter la situation. Il faut éviter de supprimer les preuves, même si elles semblent secondaires.
Le signalement dépend du pays et du contexte, mais l’idée reste la même : prévenir l’établissement concerné et garder les éléments disponibles. En France, les ressources comme Cybermalveillance.gouv.fr peuvent orienter les victimes selon le type de fraude. En Belgique, Safeonweb fait partie des références utiles pour les fraudes numériques. La démarche ne garantit pas un remboursement, mais elle permet de réagir de manière structurée et de limiter d’éventuelles suites.
Une validation sert à autoriser, jamais à bloquer ou annuler. Cette phrase résume le cœur de la fraude à l’authentification forcée. Si vous n’avez pas lancé vous-même l’action concernée, il n’y a aucune raison de confirmer la demande. Le bon réflexe n’est pas de chercher à deviner si l’appelant est crédible, mais de reprendre le contrôle en coupant la communication.
Les fraudeurs cherchent à enfermer la victime dans un enchaînement rapide : alerte, consigne, validation. Rompre cet enchaînement suffit souvent à faire échouer la tentative. Lire l’écran, refuser la pression et utiliser un canal officiel sont des gestes simples, mais déterminants. Ils protègent aussi bien contre les faux conseillers bancaires que contre les détournements d’applications d’identité ou de paiement.
La fraude à la validation forcée ne repose pas sur une faille visible de l’application, mais sur une manipulation du titulaire du compte. Le piège consiste à faire passer une autorisation pour un geste de protection, avec un discours urgent et rassurant en apparence. Retenir qu’aucune validation non initiée ne doit être acceptée permet déjà d’éviter l’essentiel du risque.
Pour renforcer vos réflexes, vous pouvez consulter notre guide pratique des bons gestes antifraude ou approfondir les démarches utiles avec nos conseils pour comprendre et réagir face aux fraudes. Si vous avez reçu un SMS, un e-mail ou un message qui vous pousse à valider une opération, l’analyse d’un message suspect peut aussi vous aider à repérer les signaux d’alerte avant d’agir.