Articolo del blog: Sicurezza online
Ciao e benvenuto su Truffa O Affidabile!
Articolo del blog: Sicurezza online
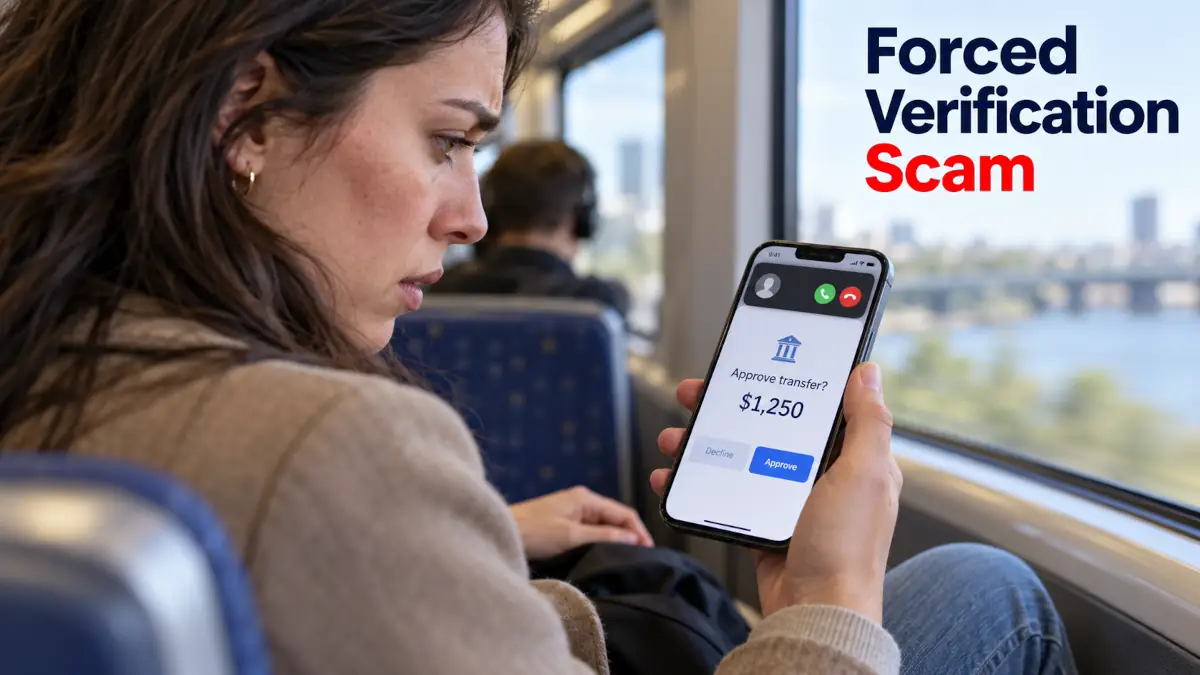 La frode della convalida forzata si basa su un’idea semplice: far credere alla vittima di dover confermare un’operazione per bloccarla. L’applicazione bancaria, di identità o di pagamento utilizzata è autentica, il che rende la trappola particolarmente credibile. Il truffatore non aggira necessariamente la sicurezza tecnica; manipola la persona affinché autorizzi personalmente l’azione. Il pericolo deriva quindi meno dall’applicazione che dallo scenario di urgenza costruito intorno ad essa.
Lo scenario inizia spesso con un contatto allarmante, generalmente una telefonata o un messaggio presentato come proveniente dalla banca, da un servizio antifrode o da un servizio di identità digitale. La persona al telefono afferma che è in corso un’operazione sospetta e che bisogna agire immediatamente per annullarla, bloccarla o mettere in sicurezza il conto. Mentre la vittima resta in linea, sul suo telefono arriva una vera richiesta di convalida: notifica push, codice SMS, conferma biometrica o approvazione in un’applicazione. Se accetta, non blocca l’operazione; la autorizza.
Il punto centrale di questa frode è la confusione tra convalida e protezione. Una convalida serve a confermare un’azione, non ad annullarla. Il truffatore sfrutta questa ambiguità parlando rapidamente, impartendo istruzioni precise e impedendo alla vittima di prendersi il tempo necessario per leggere lo schermo. La trappola funziona ancora meglio perché la richiesta compare in un’applicazione conosciuta, installata da tempo e associata a operazioni legittime.
Una variante tipica si sviluppa in quattro momenti: contatto preoccupante, pressione psicologica, richiesta di convalida e infine conferma da parte della vittima. Il pretesto più comune consiste nell’affermare che una frode è già in corso e che la convalida sarebbe necessaria per neutralizzarla. In realtà, l’azione visualizzata corrisponde a un bonifico, una connessione, una firma o un accesso che il truffatore cerca di ottenere. La vittima pensa di proteggere il proprio denaro, mentre concede l’autorizzazione ricercata.
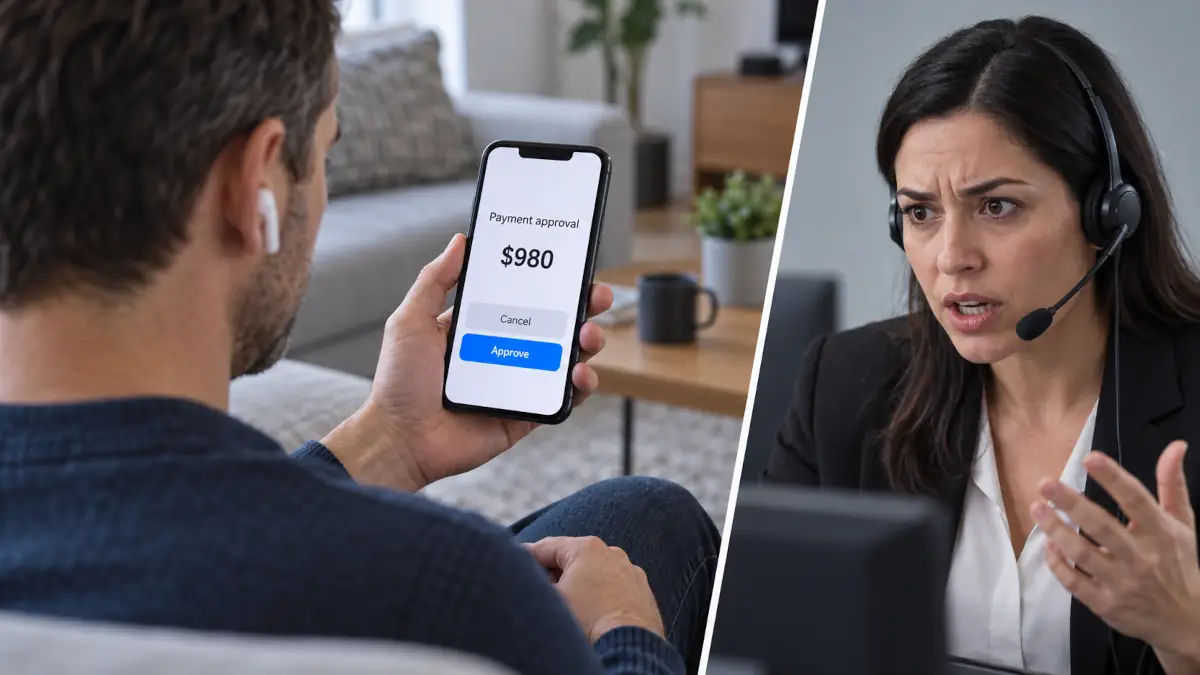 La forza del meccanismo deriva dalla presenza di uno strumento legittimo. Vedere comparire una notifica della propria banca o di un’applicazione di identità genera una fiducia immediata, soprattutto se chi chiama conosce il nome dell’istituto o si presenta come un consulente. Lo stress svolge poi un ruolo determinante: quando si crede che il proprio conto sia sotto attacco, si leggono meno attentamente i dettagli e si seguono più facilmente le istruzioni. L’urgenza imposta dall’interlocutore riduce il tempo di riflessione, favorendo l’errore.
La frode può inoltre risultare complicata da gestire successivamente, perché l’operazione può essere stata tecnicamente convalidata dal titolare del conto. A seconda dei casi, l’operazione può apparire come autorizzata, rendendo il rimborso difficile o non automatico. In Italia, le contestazioni vengono valutate in base alle circostanze e alle regole applicabili, e il comportamento del cliente può incidere sulla valutazione del rimborso. In ogni caso, la prevenzione resta il modo migliore per evitare una situazione lunga e incerta.
Un altro elemento rafforza l’efficacia della trappola: il falso consulente può utilizzare un numero che sembra corrispondere alla banca o a un servizio conosciuto. Questa falsificazione del numero, spesso chiamata spoofing, conferisce un’apparenza di serietà al contatto. La vittima può quindi pensare che la chiamata sia autentica, mentre il numero visualizzato non basta mai a provare l’identità dell’interlocutore. Il buon riflesso consiste nel riagganciare e richiamare esclusivamente tramite un canale ufficiale.
Una richiesta di convalida ricevuta senza una recente azione volontaria deve essere considerata sospetta. La regola più sicura consiste nel confermare soltanto ciò che avete appena avviato personalmente, pochi secondi prima, e di cui comprendete esattamente il contenuto. Una banca o un servizio di identità non vi chiede di convalidare urgentemente un’operazione per bloccare una frode tramite telefono o SMS. Se l’interlocutore insiste affinché restiate in linea durante la conferma, il rischio aumenta nettamente.
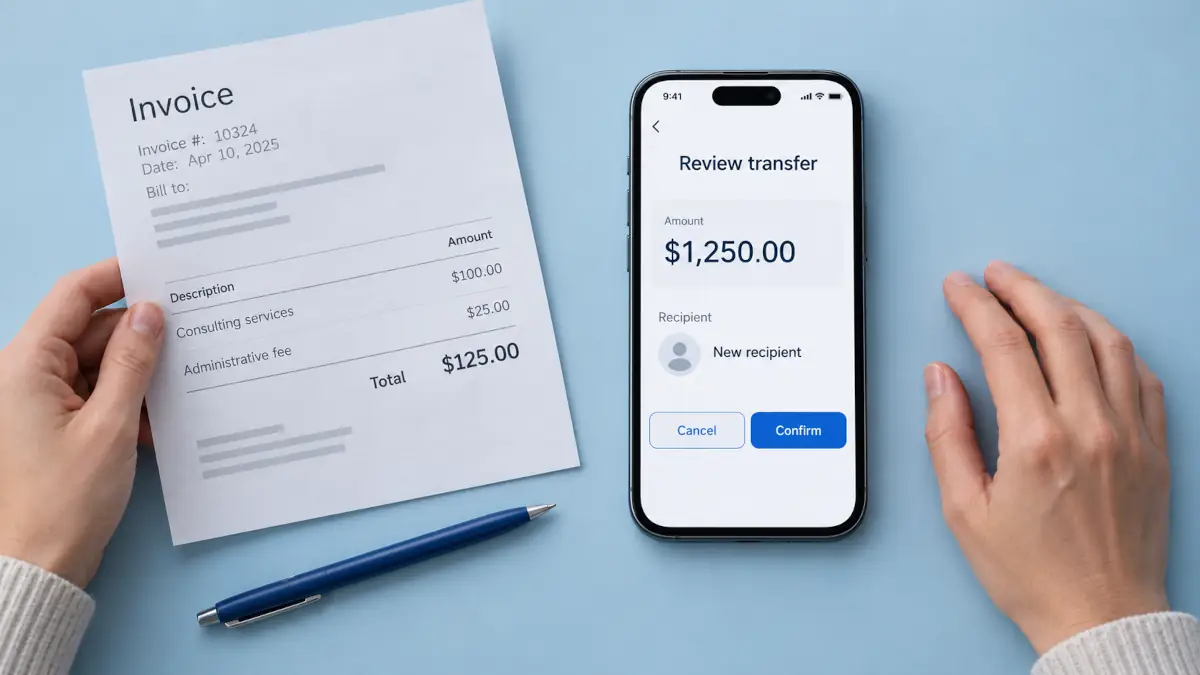 La schermata di convalida deve essere letta come un documento di autorizzazione, non come una semplice formalità tecnica. Bisogna verificare il servizio interessato, l’azione richiesta, l’eventuale importo e il beneficiario quando queste informazioni vengono visualizzate. Se anche un solo elemento non corrisponde esattamente a ciò che avete appena fatto, bisogna rifiutare. Alcune applicazioni visualizzano inoltre avvisi aggiuntivi in situazioni considerate rischiose, per richiamare l’attenzione dell’utente prima della conferma.
Le formule utilizzate dai truffatori ricorrono spesso, anche se variano in base ai servizi utilizzati. Hanno in comune il fatto di trasformare un’azione di autorizzazione in un gesto di protezione. Più la frase sembra urgente, più bisogna rallentare e riprendere il controllo. Un interlocutore legittimo accetterà che riagganciate per effettuare personalmente una verifica.
Il meccanismo resta lo stesso, ma gli strumenti presi di mira e le parole utilizzate possono cambiare. In Italia, lo scenario può presentarsi come una truffa del falso consulente bancario: la chiamata sembra provenire dalla banca e viene richiesta una convalida nell’app bancaria, la comunicazione di un codice SMS o OTP oppure una conferma biometrica. Il truffatore può parlare di un conto bloccato, di un bonifico sospetto, di una procedura di sicurezza o di un trasferimento verso un presunto conto sicuro. Alcune varianti possono anche cercare di convincere la vittima a installare strumenti di accesso remoto come AnyDesk o TeamViewer. La regola da ricordare resta semplice: la banca non chiede per telefono credenziali, password o codici di sicurezza e una richiesta di autorizzazione non deve essere confermata per presuntamente annullare una frode.
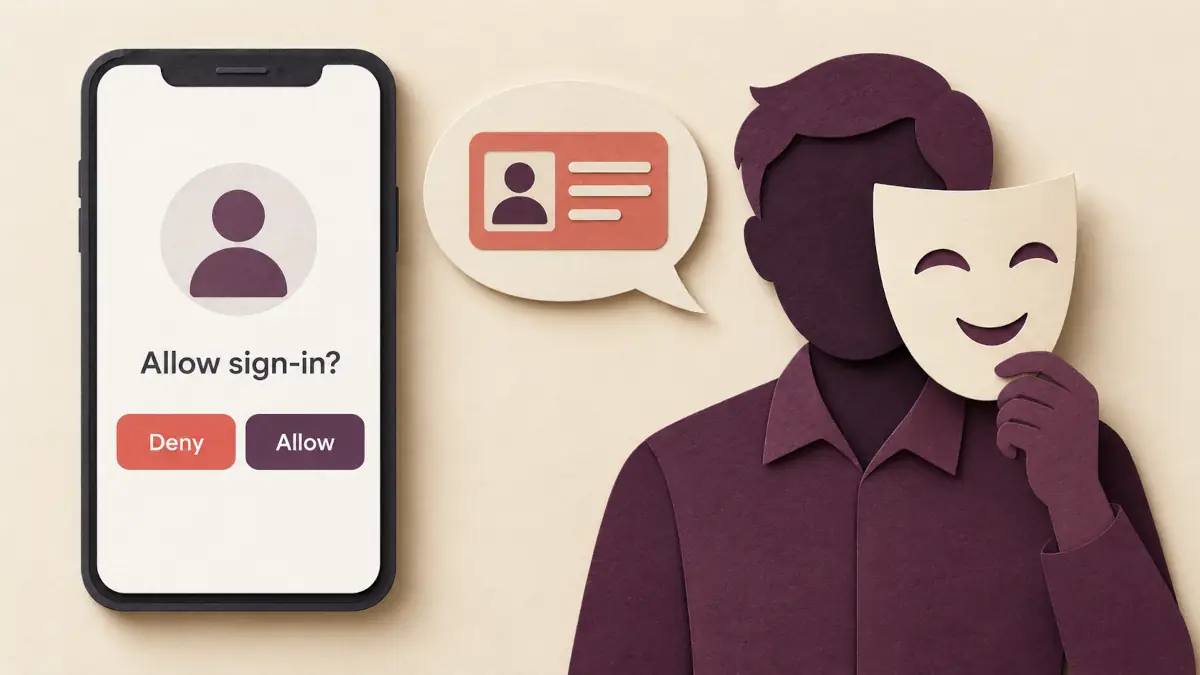 La prima azione utile consiste nell’interrompere la conversazione. Riagganciare non aggrava una reale situazione bancaria; al contrario, permette di uscire dalla pressione imposta dall’interlocutore. Non bisogna convalidare la notifica, comunicare il codice ricevuto, seguire un link né installare uno strumento di accesso remoto. La verifica deve poi essere effettuata esclusivamente dall’applicazione ufficiale già installata o utilizzando il numero riportato sulla carta bancaria, mai tramite il numero fornito dall’interlocutore.
Se una convalida è già stata effettuata, bisogna contattare rapidamente la banca tramite un canale ufficiale. L’obiettivo è segnalare l’operazione, chiedere quali misure siano possibili sul conto e conservare una traccia della comunicazione. I messaggi ricevuti, gli screenshot, gli orari delle chiamate, i numeri visualizzati e le descrizioni delle operazioni possono aiutare a documentare la situazione. È importante evitare di cancellare le prove, anche se sembrano secondarie.
La segnalazione dipende dal contesto, ma il principio resta lo stesso: avvisare l’istituto interessato e conservare gli elementi disponibili. In Italia, le informazioni della Banca d’Italia (IT) possono aiutare a comprendere come reagire alle frodi nei pagamenti elettronici, mentre una denuncia alle forze dell’ordine può contribuire a documentare l’accaduto. La procedura non garantisce un rimborso, ma permette di reagire in modo strutturato e di limitare eventuali conseguenze successive.
Una convalida serve ad autorizzare, mai a bloccare o annullare. Questa frase riassume il cuore della frode dell’autenticazione forzata. Se non avete avviato personalmente l’azione interessata, non esiste alcun motivo per confermare la richiesta. Il buon riflesso non consiste nel cercare di capire se chi chiama sia credibile, ma nel riprendere il controllo interrompendo la comunicazione.
I truffatori cercano di intrappolare la vittima in una sequenza rapida: allarme, istruzione, convalida. Interrompere questa sequenza basta spesso a far fallire il tentativo. Leggere lo schermo, rifiutare la pressione e utilizzare un canale ufficiale sono gesti semplici, ma determinanti. Proteggono sia dai falsi consulenti bancari sia dall’utilizzo improprio di applicazioni di identità o di pagamento.
La frode della convalida forzata non si basa su una falla visibile dell’applicazione, ma sulla manipolazione del titolare del conto. La trappola consiste nel far passare un’autorizzazione per un gesto di protezione, attraverso un discorso urgente e apparentemente rassicurante. Ricordare che nessuna convalida non avviata personalmente deve essere accettata permette già di evitare la maggior parte del rischio.
Per rafforzare i vostri riflessi, potete consultare la nostra guida pratica sui buoni comportamenti antifrode o approfondire le procedure utili con i nostri consigli per comprendere e reagire alle frodi. Se avete ricevuto un SMS, un’e-mail o un messaggio che vi spinge a convalidare un’operazione, l’analisi di un messaggio sospetto può anche aiutarvi a individuare i segnali d’allarme prima di agire.