Artículo del blog: Seguridad en línea
Hola y bienvenidos a Estafa O Confiable.
Artículo del blog: Seguridad en línea
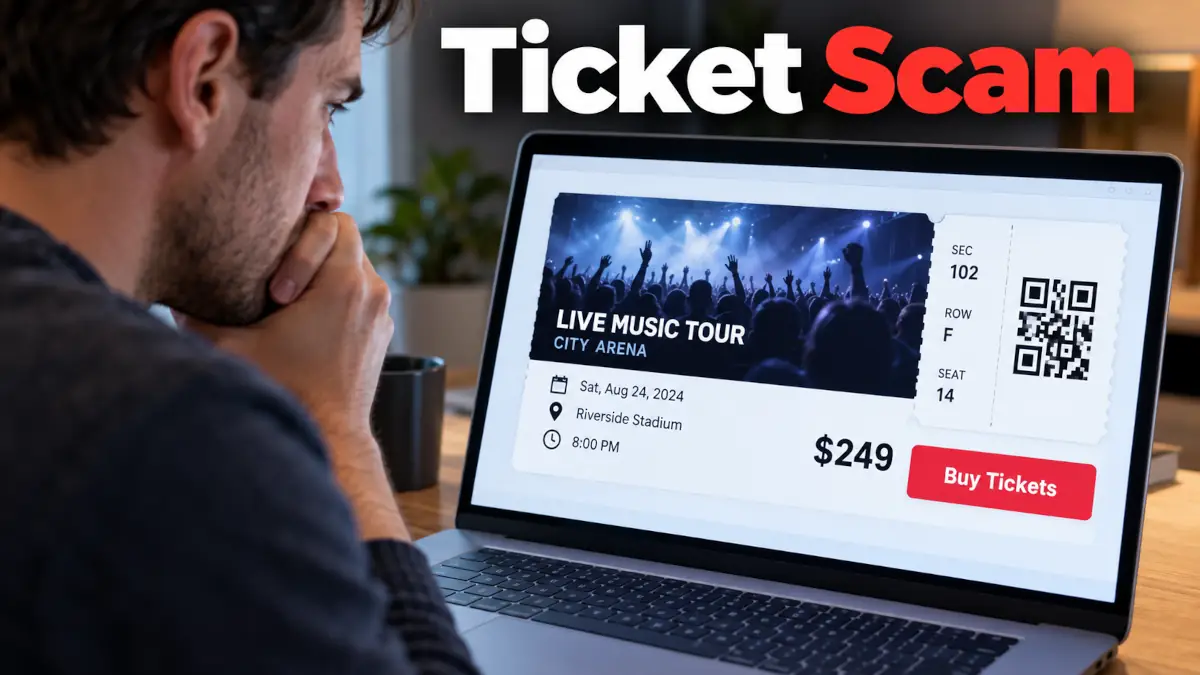 Las estafas relacionadas con la venta de entradas en línea explotan la urgencia, la popularidad de un evento y la dificultad para verificar una entrada antes de acceder al recinto. Adoptan varias formas: falsos sitios oficiales, anuncios de reventa engañosos, perfiles improvisados en redes sociales o entradas auténticas revendidas varias veces. La trampa puede afectar a un concierto, un partido, un festival, un espectáculo familiar o cualquier otro evento muy solicitado. Sin embargo, algunas comprobaciones sencillas permiten reducir considerablemente el riesgo antes de realizar un pago o transmitir datos personales.
Una entrada digital circula rápidamente, parece fácil de copiar y puede resultar creíble cuando muestra un logotipo, un código de barras o un código QR. Para un comprador, la presión suele proceder del tiempo limitado: las mejores localidades se agotan rápidamente, el evento se acerca y el vendedor afirma tener ya varias personas interesadas. Esta combinación crea un terreno favorable para las decisiones precipitadas, especialmente cuando la transacción se realiza fuera de un canal oficial.
Los defraudadores no siempre buscan fabricar un documento falso de mala calidad. Una copia cuidada de un e-mail de confirmación, una captura de pantalla bien presentada o una página de pago parecida a una plataforma de venta de entradas conocida pueden bastar para tranquilizar a un internauta con prisa. El peligro aumenta cuando la conversación abandona las plataformas seguras para continuar mediante mensajería privada, una transferencia inmediata o una aplicación de pago directo.
El perjuicio no se limita al precio de la entrada. Una víctima también puede perder los gastos de desplazamiento, reservar alojamiento inútilmente o descubrir el fraude únicamente en el control de acceso. En los casos de sitios falsos, además pueden recopilarse datos bancarios o personales para otros usos fraudulentos.
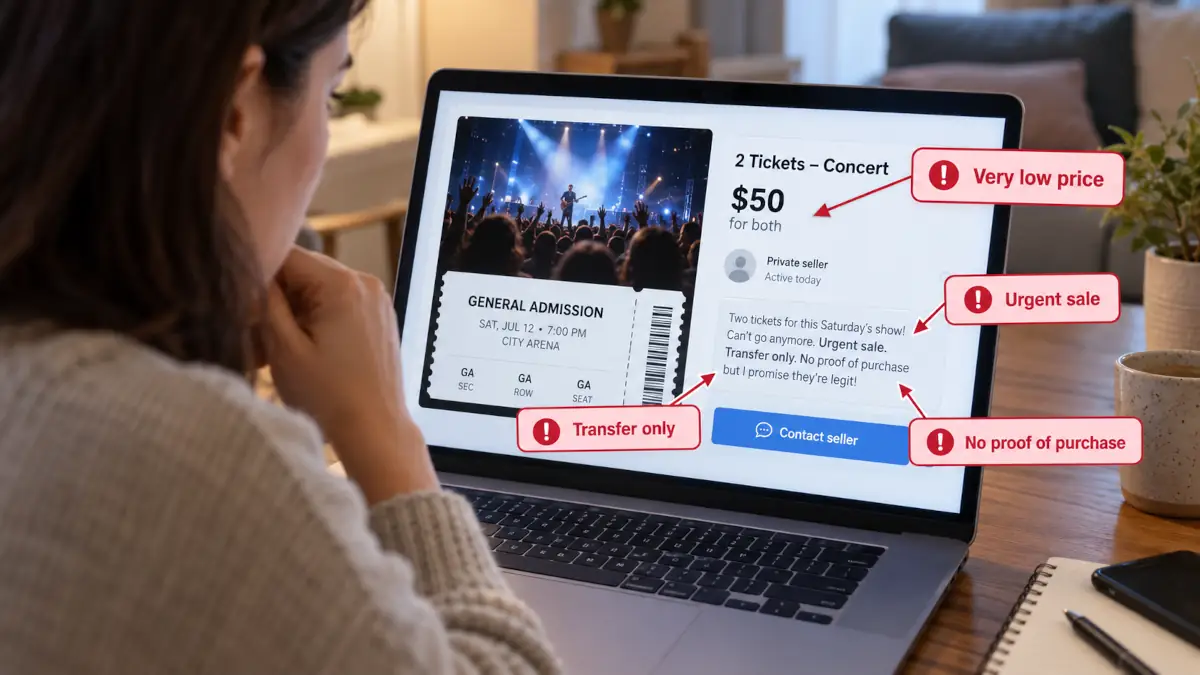 Un anuncio dudoso no siempre es burdo. Los estafadores se apoyan a menudo en elementos tranquilizadores: nombre de un artista conocido, imagen del recinto, captura de una entrada, promesa de transferencia rápida o tono amistoso. Son las incoherencias entre la urgencia, el precio, el canal de venta y el método de pago solicitado las que deben llevar a verificar más.
Un precio muy bajo para un evento con entradas agotadas merece tanta prudencia como un precio desorbitado en un canal de reventa no oficial. En el primer caso, la oferta sirve para provocar un pago rápido; en el segundo, el comprador puede pagar caro una falsificación o una entrada inutilizable. Un vendedor insistente que rechaza cualquier verificación razonable añade otra señal negativa.
El falso sitio oficial es una de las trampas más eficaces, porque desvía un reflejo normal: buscar rápidamente una entrada en un motor de búsqueda. Un anuncio patrocinado o un resultado bien posicionado puede conducir a una página que copia la identidad visual de una plataforma de venta de entradas o de un organizador. El usuario cree estar comprando en el sitio correcto, cuando en realidad está realizando el pago en una interfaz fraudulenta.
La reventa entre particulares plantea otra dificultad: incluso una entrada que parece auténtica puede haber sido revendida ya a varias personas. Un código de barras o un código QR único no garantiza nada si el vendedor conserva una copia y la envía a varios compradores. En la entrada al recinto, la primera persona que presente la entrada puede ser admitida, mientras que las demás se quedan fuera.
Las redes sociales también desempeñan un papel importante en estas estafas. Un perfil puede publicar en los comentarios de una página de un evento, responder a solicitudes de entradas o integrarse en grupos de aficionados para ganar credibilidad. El discurso suele ser sencillo: el vendedor ya no puede asistir, quiere revender rápidamente, pero exige un pago inmediato antes de enviar el archivo.
Otro procedimiento consiste en cobrar de más por una entrada falsificada o inutilizable aprovechando la escasez. El anunciante puede prometer una localidad bien situada, mencionar una compra anterior o proporcionar una imagen parcial de la entrada. La falta de acceso a un sistema oficial de transferencia hace que el comprador dependa entonces de la palabra del vendedor.
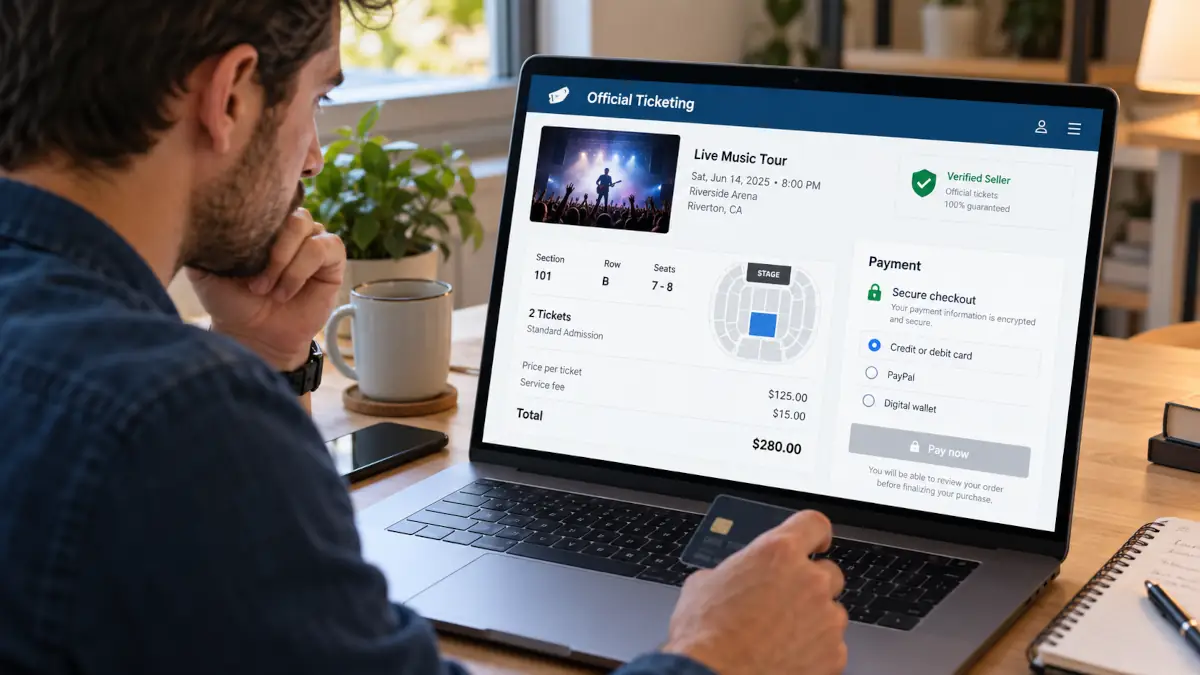 El mejor reflejo consiste en partir de la fuente en lugar de seguir un enlace encontrado al azar. El sitio del organizador, el del recinto, la página oficial del artista o un distribuidor autorizado proporcionan generalmente las indicaciones más fiables sobre los canales de venta autorizados. Escribir uno mismo la dirección en el navegador reduce el riesgo de acabar en una copia creada para el phishing.
La prudencia debe seguir siendo la misma cuando el evento está cerca. Los estafadores se apoyan precisamente en la idea de que hay que comprar rápido antes de que desaparezca la oportunidad. Unos minutos de verificación valen más que un pago enviado a un desconocido sin una posibilidad sencilla de reclamación.
Un vendedor honesto puede tener una razón legítima para vender su entrada, pero no debería rechazar cualquier verificación razonable. Una cuenta creada recientemente, sin actividad coherente, con una foto genérica o respuestas muy vagas exige una vigilancia reforzada. El hecho de presionar al comprador para que pague inmediatamente, sin pasar por una solución de reventa segura, sigue siendo un indicador desfavorable.
La entrega en mano puede reducir ciertos riesgos cuando es posible, pero no lo resuelve todo en el caso de entradas digitales. Una entrada impresa o mostrada en un teléfono puede ser una copia ya enviada a otra persona. Lo ideal sigue siendo una transferencia oficial mediante el sistema previsto por el organizador o una plataforma reconocida para ese evento.
Antes de pagar, conviene comparar la información del anuncio con la disponible en los canales oficiales. El nombre del evento, la fecha, el recinto, la categoría de la localidad y las condiciones de acceso deben ser coherentes. Si el vendedor se niega a ocultar únicamente los elementos sensibles mientras proporciona información verificable, o inventa excusas para evitar cualquier pregunta, es mejor interrumpir el intercambio.
Un enlace enviado por mensaje privado también merece una comprobación independiente. Una página de pago puede reproducir logotipos conocidos sin pertenecer al servicio anunciado. En caso de duda sobre una dirección, es preferible no introducir datos y verificar el enlace con una herramienta adecuada antes de continuar.
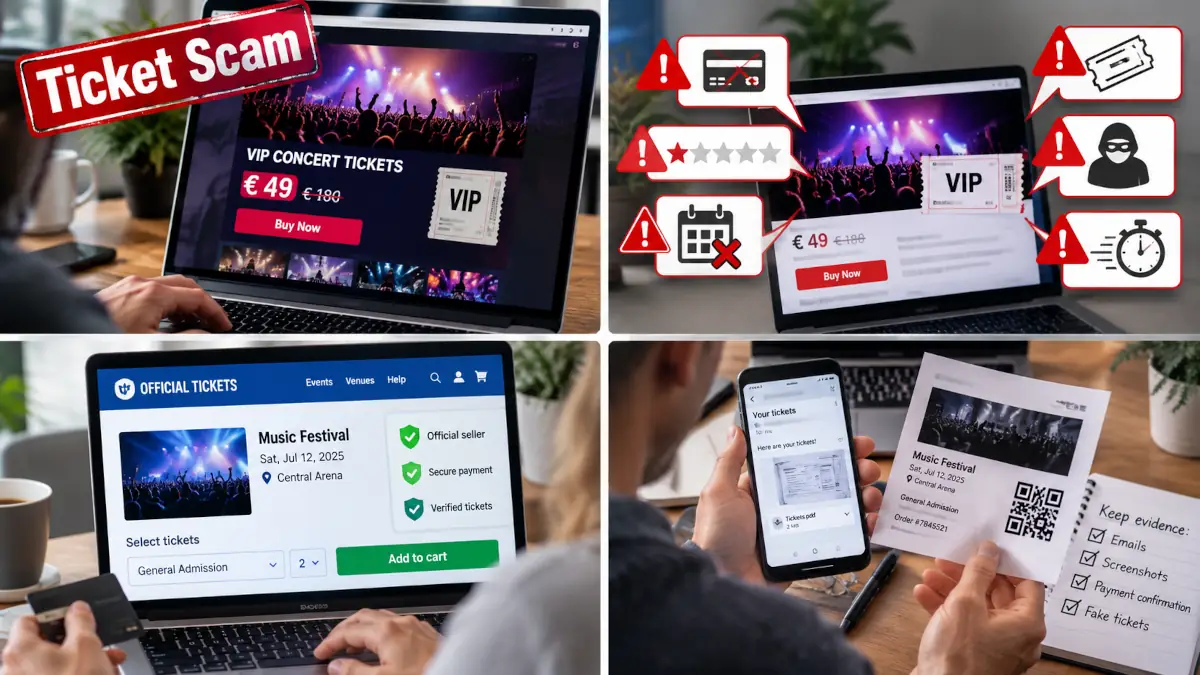 Descubrir el fraude antes o durante el evento suele provocar confusión, pero las primeras acciones son importantes. Hay que conservar las pruebas en lugar de borrar la conversación por enfado o vergüenza. Las capturas de pantalla, e-mails, confirmaciones de pago, direcciones de sitios, perfiles utilizados y referencias de la transacción pueden ayudar a documentar los hechos.
Si el pago se ha realizado con tarjeta, contactar rápidamente con el banco permite explicar la situación y preguntar qué opciones de reclamación existen. El resultado depende del medio de pago, del contexto y de las reglas aplicables al proveedor, por lo que no debe darse por hecho un reembolso automático. El objetivo inmediato es reportar el fraude y limitar posibles nuevos cargos.
En España (ES), recursos públicos como INCIBE pueden orientar a las víctimas de estafas en línea, y según la situación puede presentarse una denuncia ante la Policía Nacional o la Guardia Civil. En México (MX), la Guardia Nacional/CERT-MX puede orientar a las víctimas de ciberdelitos y sobre la presentación de una denuncia. Según la situación, reportar también a la plataforma que aloja el anuncio puede permitir retirar el perfil o la publicidad. Lo importante es no limitarse a avisar a los allegados: las pruebas estructuradas resultan más útiles que un simple mensaje de alerta publicado en caliente.
Cuando se detecta un fraude, avisar a otros internautas puede evitar nuevas víctimas, pero la formulación debe seguir siendo factual. Es preferible describir los elementos observados, como una URL dudosa, un perfil utilizado o una solicitud de pago arriesgada, en lugar de difundir acusaciones imprecisas. Las plataformas suelen disponer de mecanismos de reporte integrados que permiten añadir capturas o explicaciones.
La prudencia también es útil con las entradas recibidas después de una transacción sospechosa. Publicarlas íntegramente para pedir una opinión puede exponer el código de barras o el código QR y crear un nuevo problema. Si es necesaria una verificación pública, la información sensible debe ocultarse antes de compartirla.
Los organizadores o recintos pueden indicar en ocasiones si un canal de reventa está reconocido para el evento, sin que por ello puedan autenticar cada documento transmitido entre particulares. Este matiz es importante: un logotipo o una captura no sustituye una transferencia oficial. Cuanto más permanezca la compra en un entorno regulado, menos dependerá el comprador de una prueba fácil de copiar.
Las estafas relacionadas con la venta de entradas en línea prosperan gracias a tres palancas: la escasez de localidades, la urgencia por decidir y la confianza concedida demasiado rápido a una página o a un perfil. Antes de pagar, es preferible volver a los canales oficiales, comprobar la dirección del sitio, rechazar los pagos no seguros y dar prioridad a las reventas reguladas. Si el fraude ya se ha producido, conservar las pruebas, contactar con el banco, presentar una denuncia y reportar el anuncio son las medidas más útiles.
Para reforzar sus reflejos, puede consultar nuestra guía sobre los buenos reflejos que debe adoptar antes de pagar en línea. Si duda ante una dirección de venta de entradas o una página de pago, nuestra herramienta de evaluación de enlaces sospechosos puede ayudarle a tomar distancia. En caso de haber sufrido ya una estafa, el recorrido de ayuda destinado a las víctimas permite estructurar las primeras acciones que debe realizar.